XBOW
Бағдарламалардағы осалдықты ЖИ агенттерімен іздейтін америкалық стартап
Фото: XBOW
- Основан
- 2024
- Основатель
- Оге де Моор
- CEO
- Оге де Моор (негізін қалаушы және CEO, 2024 жылдан)
- Сотрудники
- 250-ден астам (2026 жылғы мамыр)
- Штаб-квартира
- Сиэтл, АҚШ
- Сайт
- xbow.com
Вехи развития
-
2006
Semmle
XBOW-дың болашақ негізін қалаушы Оге де Моор Оксфордта код талдайтын компания ашады
-
2019
GitHub-пен мәміле
GitHub Semmle-ді сатып алады, оның әзірлемелері GitHub Advanced Security-ге айналады
-
2024
Құрылуы
Де Моор XBOW-ды Copilot-тың алғашқы командасындағы инженерлермен бірге іске қосады
-
2024
$20 млн
Компания өзін жария етеді, алғашқы раундты Sequoia Capital бастайды
-
2025
HackerOne-дағы бірінші орын
Автономды жүйе баг аңшыларының америкалық рейтингін бастайды
-
2025
B раунды
Altimeter бастаған $75 млн, барлығы $117 млн тартылды
-
2026
Единорог
$120 млн-дық C раунды, бағасы — $1 млрд-тан жоғары
-
2026
Стратегиялық инвесторлар
Nvidia, Samsung, Accenture және басқалардың қорларынан тағы $35 млн
-
2026
Chrome-ды бұзу
ЖИ агенттері бар команда алты күнде толық эксплойт құрастырады, Google $250 мың төлейді
История
XBOW — ЖИ агенттеріне пентестердің жұмысын үйретіп жүрген америкалық стартап. Агенттер бөгде бағдарламалардан осалдық іздейді және оны шынымен пайдалануға болатынын дәлелдейді. Компанияның құрылғанына үш жыл да толған жоқ. Бірақ осы уақытта ол HackerOne рейтингінде бірінші орынға шықты, $1 млрд-тан асатын бағаға ие болды, ал 2026 жылдың қазанында сол агенттердің көмегімен Google Chrome-ды алты күнде бұзды.
Код құралдарын бұрын да сатқан адам
XBOW тарихы компанияның өзінен әлдеқайда бұрын, оның негізін қалаушы Оге де Моордан басталады. Ол Оксфордта профессор-зерттеуші болған, 2006 жылдың желтоқсанында сонда Semmle компаниясын ашты. Semmle бастапқы кодты талдайтын құралдар жасады. Оның QL қозғалтқышы, кейін CodeQL деп аталған, бағдарламаға дерекқорға жүгінгендей сұрау жіберіп, ондағы қателер мен тесіктерді табуға мүмкіндік берді.
Де Моор Semmle-ді 13 жыл басқарды. 2019 жылдың қыркүйегінде оны GitHub сатып алды, сомасы жария етілмеді. Semmle әзірлемелері GitHub Advanced Security-дің негізіне айналды. Бұл — платформаның корпоративтік клиенттеріне арналған қауіпсіздік функциялары. Бірнеше айдан кейін GitHub CodeQL-ды зерттеушілер мен ашық жобалар үшін тегін етті.
GitHub ішінде де Моор үш жылдан астам технологиялық инкубаторды басқарды. GitHub Copilot сол жерде пайда болды. Бұл — бағдарламашының орнына кодты жалғастырып жазатын ЖИ көмекшісі. Де Моорды көбіне осы жобамен байланыстырады: XBOW туралы материалдарда оны Copilot пен GitHub Advanced Security-дің авторы деп тікелей атайды.
2024: Copilot-тың бұрынғы командасымен бастау
Де Моор XBOW-ды 2024 жылдың қаңтарында құрды, ол кезде әлі Сиэтлде тұратын. Ойы — өзінің бұрынғы екі бағытын біріктіру: кодтан осалдық іздеу және тілдік модельдер. Тек енді модель бағдарламашыға код жазуға көмектеспейді, керісінше кодқа шабуыл жасайды.
Команданы таныс адамдардан жинады. Инженерлердің бір бөлігі Copilot-тың алғашқы командасынан келді. Қауіпсіздік бағытын бұрын Lyft-те ақпараттық қауіпсіздік директоры болған Нико Вайсман басқарды. ЖИ бойынша зерттеу тобына Брендан Долан-Гэвитт кірді — екі жылдан кейін Chrome-ды бұзу жайын жазып шығатын сол адам.
Алғашқы раундты Sequoia Capital бастады. Бизнес-ангелдер арасында компания Replit негізін қалаушы Амджад Масад пен Datadog негізін қалаушы Оливье Помельді атайды. XBOW өзін 2024 жылдың шілдесінде жария етті: SecurityWeek $20 млн венчурлық қаржы туралы хабарлады. Сол кезде де Моор жүйе PortSwigger мен PentesterLab-тың веб-қауіпсіздік бенчмарктерінің 75%-ын өз бетімен өтетінін, ал 104 жаңа ішкі тесттің 85%-ын шешкенін айтты. Бұл — компанияның өз деректері.
Алғашқы өнім веб-қосымшаларды тексеруге арналды. Себебі қарапайым: веб-сервис кез келген ұйымда бар, әрі сырттан кіруге көбіне солар арқылы әрекет жасайды. «Веб-қосымшалар әр ұйымда бар. Сондықтан бұл жердегі қажеттілік өте шұғыл», — деп түсіндірді де Моор.
2025: адамдар рейтингінің басында — ЖИ
Агенттерді оқу тапсырмаларында емес, шынайы ортада сынау үшін XBOW оларды HackerOne-ға жіберді. Бұл платформада компаниялар табылған осалдық үшін тәуелсіз хакерлерге ақы төлейді. Оған дейін жүйе Capture The Flag жарыстарында, кейін нақты ортаның имитацияларында жаттықты.
2025 жылдың маусымында XBOW HackerOne-ның америкалық рейтингінде бірінші орынға шықты. Компанияның айтуынша, тізімді адам емес, автономды жүйе алғаш рет бастады. Бірнеше айда ол мыңнан астам есеп жіберді. TechRepublic мынадай бөліністі келтірді:
- 132 осалдықты бағдарлама иелері растап, жапты;
- 303-і жұмысқа алынды, бірақ әлі түзетілмеді;
- 208-і бұрыннан белгілі олжалардың қайталанымы болып шықты;
- 209-ы қауіпсіз, ақпараттық деп танылды;
- үш айдағы қауіп деңгейі бойынша — 54 сыни, 242 жоғары, 524 орташа және 65 төмен.
Олжаларды агенттер өздері тапты, бірақ жібермес бұрын оларды адамдар оқыды — HackerOne-ның ЖИ-ге қатысты ережесі осыны талап етеді. Компанияларды жалған дабылға көмбеу үшін XBOW бөлек «валидаторлар» қабатын қосты. Кейде бұл да тілдік модель, кейде осалдықтың шын екенін және қайталанатынын тексеретін қарапайым скрипттер.
Bloomberg деректеріне қарағанда, сол 2025 жылдың маусымында XBOW B раундында $75 млн тартты. Раундты Altimeter қоры бастады, Sequoia Capital мен NFDG қатысты. Осы кезге дейін компания барлығы $117 млн жинады.
2026: Сиэтлде пошта жәшігі бар единорог
2026 жылдың наурызында XBOW $120 млн-дық C раундын жапты. Оны DFJ Growth пен Northzone бастады. Sofina мен Alkeon Capital жаңа инвестор болды, бұрынғылары — Altimeter, NFDG және Sequoia — тағы ақша салды. Компанияның бағасы $1 млрд-тан асты. BankInfoSecurity деректеріне қарағанда, ол кезде XBOW-да 190-ға жуық адам жұмыс істеді. Жаңа ақшаның басым бөлігін есептеу қуатына, ең алдымен модельдерге арналған видеокарталарға жұмсау жоспарланды. «Біз — GPU қуаты өте көп қажет ЖИ-нативті компаниямыз», — деді де Моор.
Мамырда раундқа стратегиялық инвесторлардан тағы $35 млн қосылып, ол $155 млн-ға жетті. Ақшаны IT пен қауіпсіздік компанияларының венчурлық бөлімшелері берді:
- Accenture Ventures;
- NVentures — Nvidia қоры;
- Samsung Ventures;
- S Ventures — SentinelOne қоры;
- DNX Ventures және Liberty Global Tech Ventures.
GeekWire мәліметінше, олардың бірнешеуі XBOW-дың клиенті де. Жалпы клиенттер жүзден асады, аты аталғандардың бірі — Moderna фармкомпаниясы. Мамырға қарай қызметкерлер саны 250-ден асты, олар АҚШ-та, Еуропада және Азияда жұмыс істейді. 2026 жылдың басында компания Оңтүстік Кореяға жеке бас менеджер тағайындады.
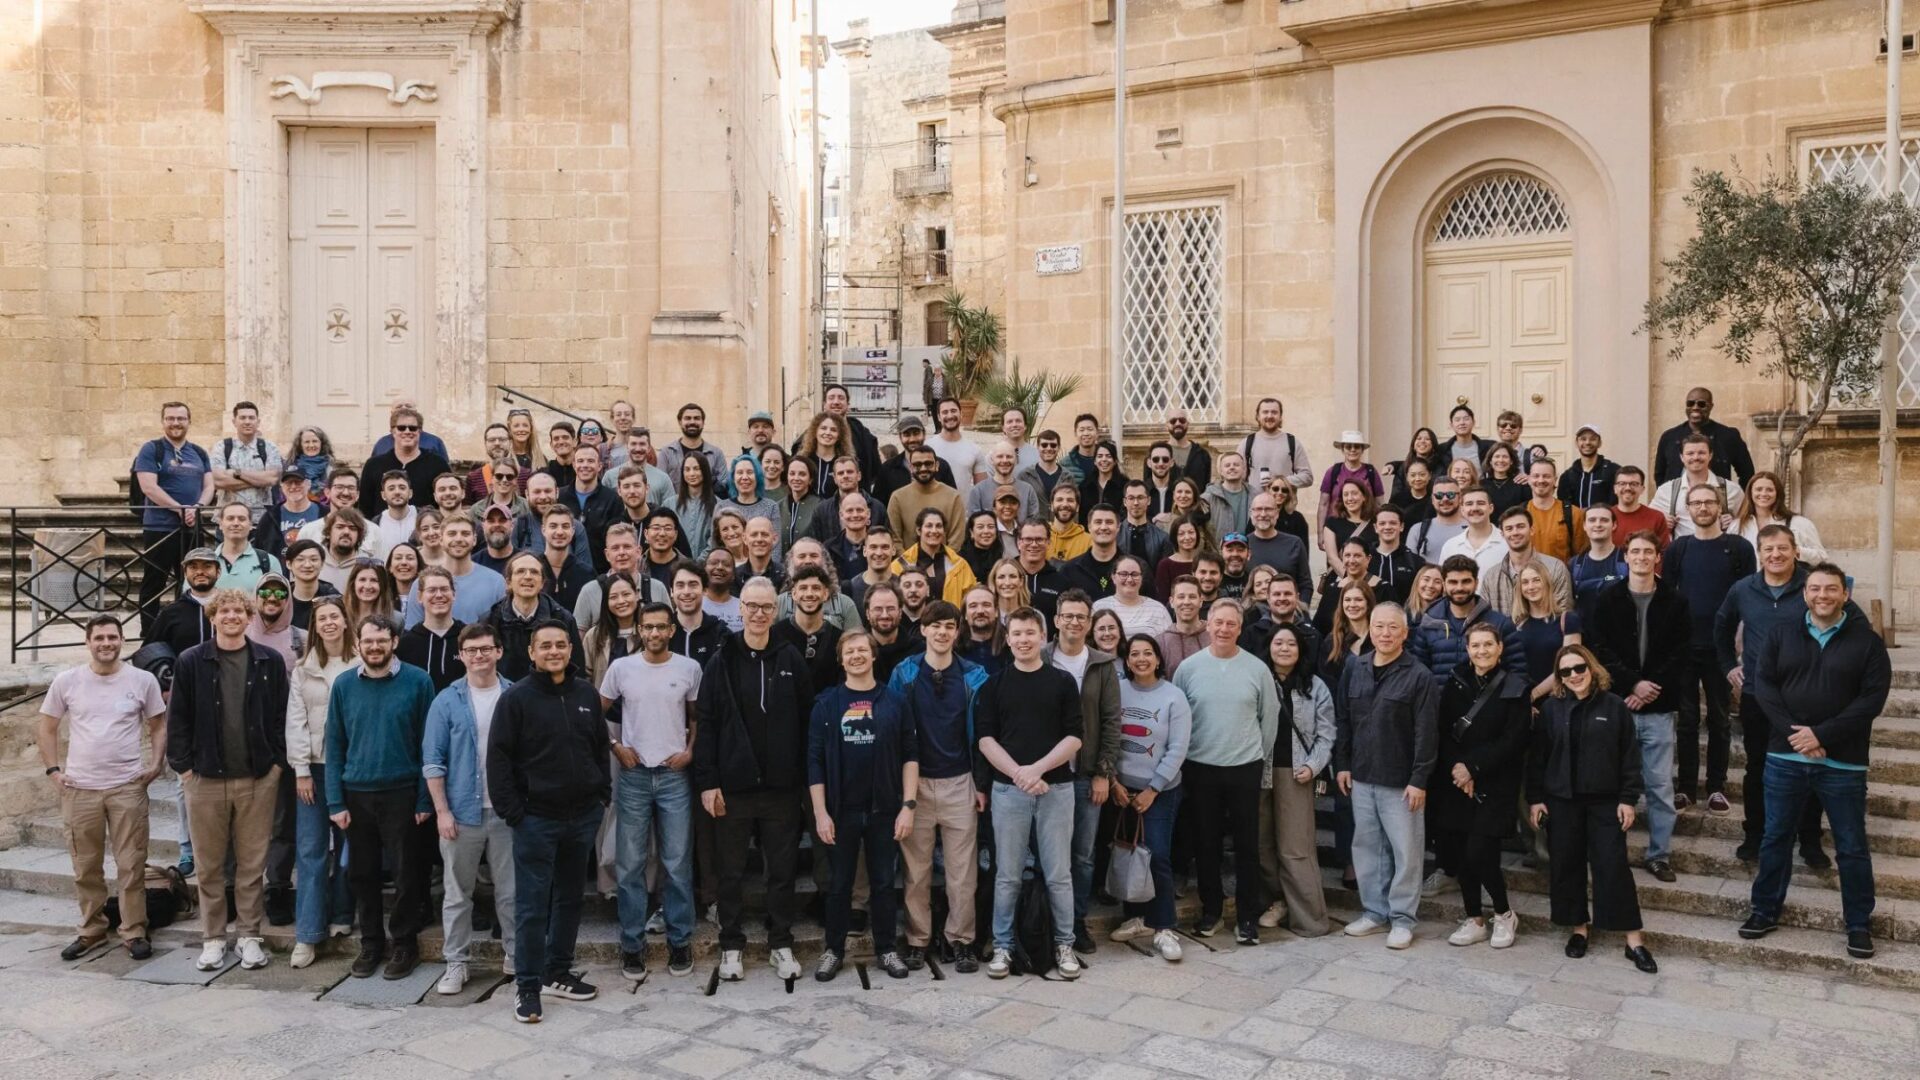
XBOW-дың мекенжайына қатысты өз тарихы бар. Компания штаб-пәтері ретінде Сиэтлді атайды. Бірақ GeekWire анықтағандай, ресми мекенжай — Пайонир-сквер ауданындағы коворкингтегі пошта жәшігі. Де Моордың өзі Мальтада тұрады, команданың ортақ суреті де сонда түсірілген. Сиэтлде салыстырмалы түрде аз адам жұмыс істейді. Компанияда болашақта ол жерде тұрақтырақ болуға «ашық» екенін айтады.
Өнім қалай жұмыс істейді
XBOW кеңесшілерді емес, қосымшаларды классикалық пентест сияқты жылына бір рет емес, үнемі тексеретін платформаны сатады. Ішінде шабуылдың түрлі түрін қатар сынайтын агенттер үйірі жұмыс істейді. «Шабуылдың әртүрлі түрін бір мезгілде сынап жатқан агенттер үйірін елестетіңіз», — деп сипаттады схемасын де Моор.
Компания мен салалық басылымдар сипаттайтын негізгі бөліктер:
- инкременталды тексеру — жаңартудан кейін агенттер бәрін басынан қуаламай, жүйенің тек өзгерген бөлігін қарайды;
- жалған іске қосылуды сүзіп, олжаның қайталанатынын растайтын валидаторлар;
- мамандар тексере алуы үшін агенттердің пайымы мен әрекетінің толық журналдары;
- қолмен баптау: қауіпсіздік командасы қолжетімділікті, тексеру шегін және басымдықтарды өзі белгілейді.
Әзірге платформа веб-қосымшаларды қамтиды. 2026 жылы компания мобильді және нативті қосымшаларға кеңейетінін, сондай-ақ prompt injection-ды — ЖИ жүйелерінің өзіне жасырын нұсқаулар арқылы жасалатын шабуылды — іздейтін жеке агенттер жасап жатқанын хабарлады.
Ақша
XBOW — жеке компания, табысын жарияламайды. Тек раундтары белгілі. Компания деректері бойынша, C раундына дейін ол $117 млн тартқан. 2026 жылдың наурызындағы C раунды оны $1 млрд-тан жоғары бағалады — бұл XBOW-дың баспасөз релизінде айтылған. Мамырда стратегиялық инвесторлар есебінен C раунды $155 млн-ға дейін өсті. Одан кейінгі нақты бағаны компания атаған жоқ.
Қазір не болып жатыр (2026 жылғы қазан)
Қазір XBOW туралы айтудың басты себебі — Chrome-ды бұзу. Оның төрт маманы — Брендан Долан-Гэвитт, Андрес Луксенберг, Бауль Ли және Виллем Пинкерс — Black Hat пен DEF CON конференциялары кезінде алты күнде Windows-қа арналған Chrome-ға толық шабуыл тізбегін құрастырды. Жұмысты OpenAI компаниясының GPT-5.6 Sol моделіндегі ЖИ агенттері атқарды: бастапқы кодты оқыды, болжамдарды тексерді, прототиптер жазды. Ал нысананы таңдап, қай қателерді біріктіру керегін адамдар шешті.
Тізбек бұрын белгісіз үш осалдықтан тұрды: V8 қозғалтқышының Maglev компиляторындағы, анимацияланған WebP суреттерінің декодеріндегі және Crashpad ақау есептері модуліндегі. Бірге олар браузердің «құмсалғышынан» тыс код орындауға мүмкіндік берді. XBOW бағалауынша, қауіп шамамен бір миллиард пайдаланушыға төнген. Google үш тесікті де Chrome 152.0.7977.82 нұсқасында жауып, командаға $250 мың төледі — Chrome-ды толық бұзғаны үшін берілетін ең жоғары сыйақысы. Агенттерге кеткен токендер шамамен $40 мың тұрды.
«Чектегі сома әсерлі, бірақ командамызға кеткен уақыт маңыздырақ», — деді де Моор. Долан-Гэвитт техникалық талдауын қорғаушыларға арналған кеңеспен аяқтады: «Соған сай дайындалыңыздар».
Дереккөздер: The Register — XBOW командасының Chrome-ды бұзуы, GeekWire — $35 млн, қызметкерлер, клиенттер және Сиэтлдегі мекенжай, Business Wire — $120 млн-дық C раунды туралы баспасөз релизі, BankInfoSecurity — C раунды және платформаның құрылымы, TechRepublic — HackerOne-дағы бірінші орын және B раунды, SecurityWeek — XBOW-дың іске қосылуы және $20 млн, XBOW — алғашқы раунд және команда, Wikipedia — Semmle