CrowdStrike
Америкалық киберқауіпсіздік компаниясы, Falcon платформасын жасаушы
Фото: Wikimedia Commons
- Основан
- 2011
- Основатель
- Джордж Куртц, Дмитрий Альперович, Грегг Марстон
- CEO
- Джордж Куртц (негізін қалаушылардың бірі, компания құрылғаннан бері бас директор)
- Сотрудники
- ≈ 10 700 (2026 жыл)
- Штаб-квартира
- Остин, АҚШ
- Сайт
- crowdstrike.com
Вехи развития
-
2012
Жария түрде шығу
Джордж Куртц, Дмитрий Альперович және Грегг Марстон Warburg Pincus-тан $26 млн алады
-
2013
Falcon іске қосылды
Алғашқы өнім — компьютерлерді қорғайтын бұлттық платформа
-
2014
Sony Pictures
Компания студияны бұзуға КХДР қатысқанын көрсететін белгілер табады
-
2016
DNC ісі
CrowdStrike АҚШ Демпартиясының серверлерін бұзуды Ресей арнаулы қызметтеріне байланыстырады
-
2019
Nasdaq-тағы IPO
Сауданың алғашқы күні акциялар 70%-дан астам қымбаттайды
-
2021
Остинге көшу
Штаб-пәтер Саннивейлден Техасқа көшеді
-
2023
Charlotte AI
Компания талдаушыларға арналған генеративтік ЖИ көмекшісін іске қосады
-
2024
Жаһандық ақау
Falcon-ның қате жаңартуы Windows-тегі 8,5 млн-ға жуық компьютерді істен шығарады
-
2025
Қысқартулар
Компания ЖИ-ге сілтеме жасап, 500-ге жуық қызметкерді жұмыстан шығарады
-
2026
$4,81 млрд түсім
2026 қаржы жылының қорытындысы, SGNL мен Seraphic Security-ді сатып алу
История
CrowdStrike — Остиндегі америкалық киберқауіпсіздік компаниясы. Оның Falcon бұлттық платформасы клиенттердің компьютерлері мен серверлерін бақылап, шабуылдарды ұстайды. Ал компания талдаушылары Sony Pictures-тен бастап АҚШ Демократиялық партиясының серверлеріне дейінгі шулы бұзуларды тергеген. 2024 жылғы 19 шілдеде компанияның сәтсіз жаңартуы әлем бойынша Windows-тегі 8,5 млн-ға жуық компьютерді істен шығарды. 2026 жылғы қазанда компания аты тағы жаңалықтарда жүр: оның талдаушылары ЖИ агенттерін қолданған хакердің Оңтүстік Корея банктеріне қалай шабуыл жасағанын талдап шықты.
CrowdStrike қайдан шықты
CrowdStrike тарихының алдында тағы бір тарих бар. Оның негізін қалаушылардың бірі Джордж Куртц Price Waterhouse-та аудитор болып бастаған. 1993 жылы сол фирманың қауіпсіздік бөліміне ауысып, ену тесттерімен айналысты. Яғни клиенттердің жүйесін заңды түрде бұзып, осал жерлерін іздеді. 1999 жылы ол Hacking Exposed кітабының авторларының бірі болды. Кітап 600 мыңнан астам данамен сатылып, отызға жуық тілге аударылды.
Сол 1999 жылы Куртц Foundstone компаниясын ашты да, 2004 жылы оны McAfee-ге 90 млн долларға жуық бағаға сатты. McAfee-де ол техникалық директор лауазымына дейін көтерілді. 2011 жылы McAfee Intel-ге өтті, ал Куртц кетіп қалды. Сол жылғы қарашада ол Warburg Pincus инвестициялық қорына «резиденциядағы кәсіпкер» болып келіп, жаңа компания құра бастады.
Оған Дмитрий Альперович пен Грегг Марстон қосылды. 2012 жылғы ақпанда CrowdStrike Warburg Pincus-тан $26 млн алып, жария түрде шықты. Идея қарапайым еді: компаниялар мен мемлекеттерді қораптағы антивирустармен емес, үлкен деректер көлемін талдап, ішінен шабуыл іздерін табатын бұлттық платформамен қорғау.
Falcon және шулы тергеулер (2012–2016)
Тергеумен компания алғашқы өнімі шықпай тұрып-ақ айналыса бастады. 2012 жылы CrowdStrike-қа ФБР-дің бұрынғы жоғары лауазымды қызметкері Шон Генри келді. Ол сервистік бөлімшені басқарды. Бұл — бұзудан кейін клиентке барып, не болғанын анықтайтын команда.
2013 жылғы маусымда Falcon шықты. Бұл — компанияның алғашқы өнімі әрі ол бүгінге дейін сататын барлық нәрсенің негізі. Falcon — бұлттық платформа: компьютерге сенсор орнатылады, ал талдау CrowdStrike серверлерінде жүреді.
Сол жылдардағы тергеулер мен олжалардың ішінде:
- 2014 жылғы мамырда CrowdStrike есептері АҚШ Әділет министрлігіне Қытайдың бес әскери хакеріне экономикалық тыңшылық бойынша айып тағуға көмектесті;
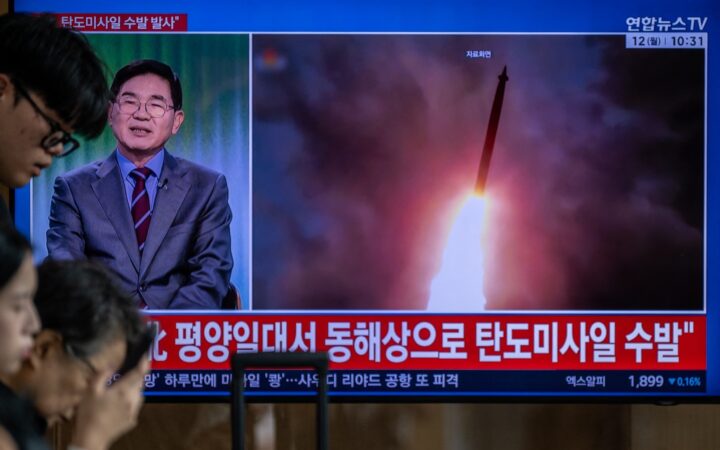
- 2014 жылы Sony Pictures бұзылғаннан кейін компания КХДР билігінің қатысы бар екенін көрсететін белгілер тапты;
- 2015 жылы оның мамандары QEMU эмуляторындағы VENOM осалдығы туралы хабарлады.
2015 жылғы шілдеде CrowdStrike C раундында $100 млн тартты. Баспасөз дерегінше, раундты Google-дың инвестициялық бөлімшесі Google Capital басқарған.
DNC ісі (2016–2017)
2016 жылы АҚШ Демократиялық партиясы өз серверлерінің бұзылуын анықтау үшін CrowdStrike-ты жалдады. Компания шабуылды APT28 (Fancy Bear) және APT29 деп аталатын топтарға, яғни Ресей арнаулы қызметтеріне байланыстырды. 2017 жылғы 20 наурызда ФБР-дің сол кездегі директоры Джеймс Коми Конгресте CrowdStrike, Mandiant және ThreatConnect бұл қорытындыға «жоғары сенімділікпен» келгенін айтты.
Ол кезеңдегі есептердің бәрі тексеруден өте алмады. 2016 жылғы желтоқсанда CrowdStrike сол Fancy Bear артиллеристерге арналған украин қосымшасын бұзды деп хабарлады. Бұл тұжырымға Халықаралық стратегиялық зерттеулер институты мен Украина Қорғаныс министрлігі қарсы шықты.
Шулы істер компанияның бағасы өскен кезеңмен тұспа-тұс келді. 2017 жылғы мамырда компания жылына шамамен $100 млн түсіммен $1 млрд-тан астам бағаланды, ал 2018 жылғы маусымда бағасы $3 млрд-тан асты.
Биржа және стартаптарды сатып алу (2019–2023)
2019 жылғы мамырда CrowdStrike IPO-ға құжат тапсырды. Проспектіге қарағанда, 2018 жылы компания $250 млн түсім тауып, $140 млн шығынға батқан. Сол кезге дейін ол $3,4 млрд бағамен $481 млн венчурлық қаржы тартқан. 2019 жылғы маусымда акциялар Nasdaq-та сатыла бастады. Баспасөз дерегінше, алғашқы күні олар 70%-дан астам қымбаттап, компания $11 млрд-тан астам бағаланды.
Платформа сатып алулар есебінен де кеңейді. Ең ірі мәмілелер:
- 2020 — Preempt Security, $96 млн (есептік жазбаларды қорғау);
- 2021 — Humio, $400 млн (логтарды жинау мен талдау);
- 2023 — Bionic.ai, баспасөз дерегінше, $350 млн (қосымшалар қауіпсіздігі);
- 2024 — Flow Security, $200 млн және Adaptive Shield, $300 млн (деректер және SaaS сервистері).
2021 жылғы желтоқсанда штаб-пәтер Калифорниядағы Саннивейлден Техастағы Остинге көшті. 2023 жылы компания қауіпсіздік талдаушыларына арналған генеративтік ЖИ көмекшісі Charlotte AI-ды іске қосты. 2024 жылғы маусымда CrowdStrike акциялары S&P 500 индексіне енді.
2024 жылғы 19 шілде
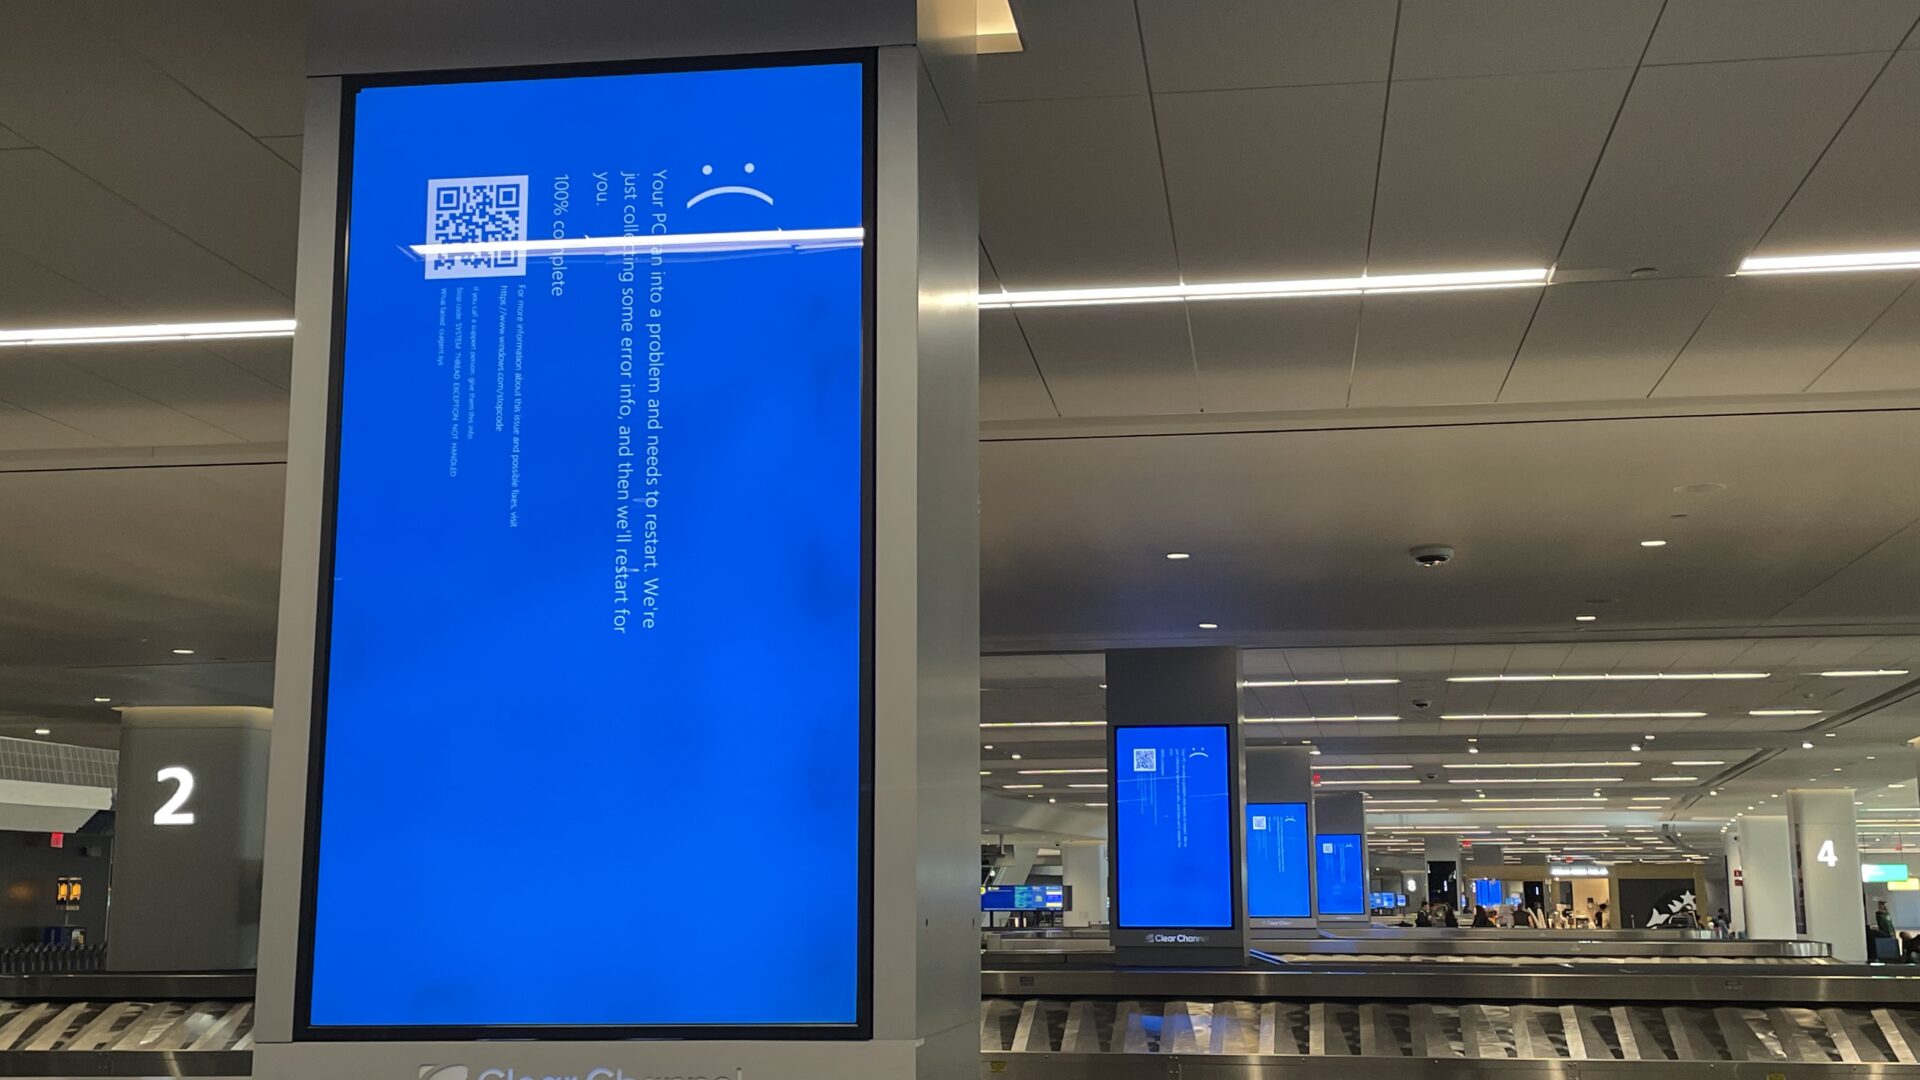
S&P 500-ге енгеннен кейін бір ай өткенде, 2024 жылғы 19 шілдеде CrowdStrike Windows-тегі Falcon сенсорына қате конфигурация жаңартуын шығарды. 8,5 млн-ға жуық компьютер «көк экранға» түсіп, қалыпты жүктеле алмады. Түрлі елдерде авиакомпаниялар, ауруханалар, банктер, телеарналар мен мемлекеттік сервистер тоқтап қалды.
Компания бұл кибершабуыл емес, өз жаңартуындағы ақау екенін бірден мәлімдеді. Куртц жария түрде кешірім сұрады: оның сөзінше, компания «қатты өкінеді». CrowdStrike қалпына келтіру құралдарын шығарып, жаңартуларды шығару тәртібін өзгертуге уәде берді. Кәсіби автожарыстарға да қатысатын Куртцтың өзі 2024 жылғы маусымда жарыстан бас тартты.
Ақаудың құнын сақтандырушылар есептеді. Parametrix компаниясы Fortune 500 тізіміндегі америкалық компаниялардың тікелей шығынын, Microsoft-ты есептемегенде, кемі $5,4 млрд деп бағалады. Оның есебінше:
- ең көп зардапты денсаулық сақтау саласы шекті — шамамен $1,94 млрд;
- банктер шамамен $1,15 млрд жоғалтты;
- бір компанияға шаққанда ең үлкен шығын авиакомпанияларда болды — орта есеппен $143 млн-нан астам;
- сақтандыру залалдың 10–20%-ын ғана өтейді.
Ең ұзақ қалпына келген Delta Air Lines болды: бес күн және 7 мыңға жуық тоқтатылған рейс. Тасымалдаушы шығынын шамамен $500 млн деп бағалап, 2024 жылғы қазанда CrowdStrike-қа Джорджия штатының сотына жүгінді. Сол күні CrowdStrike қарсы талап арыз берді: ол өз жауапкершілігі келісімшартпен шектелгенін мойындатқысы келеді. Компания Delta CrowdStrike пен Microsoft-тың техникалық көмегінен бас тартып, тоқырауды өзі созды деп есептейді. 2025 жылғы мамырда судья Келли Ли Эллербе Delta-ға салғырттық және компьютерлік жүйелерге заңсыз араласу бойынша істі жалғастыруға рұқсат берді, бірақ алаяқтық туралы айыптарды қабылдамады. CrowdStrike ең нашар жағдайда «бір таңбалы миллион» төлейтінін айтқан.
Цифрлық даму министрлігінің дерегінше, ақау Қазақстанға әсер етпеген: ведомство елде басқа вендорлардың шешімдері қолданылғанын түсіндірді. «Жай ғана мұндай проблемасы жоқ басқа вендорлар болды», — деді министрліктің бейінді комитетінің төрағасы Руслан Абдикаликов.
Ақаудан кейін (2025–2026)
Ақаудан кейін CrowdStrike клиенттерді ұстап қалуға арналған Falcon Flex бағдарламасын іске қосты. 2025 жылдың соңына қарай ол бойынша мәмілелердің жалпы көлемі $3,2 млрд-тан асты.
2025 жылғы мамырда компания 500-ге жуық қызметкерді, яғни штаттың шамамен 5%-ын қысқартты. Куртц мұны ЖИ-мен байланыстырды: «ЖИ жалдау қисығымызды тегістейді және идеядан өнімге дейінгі жолды тезірек өтуге көмектеседі». Сатып алулар тоқтаған жоқ: 2026 жылғы қаңтарда CrowdStrike SGNL-ды $750 млн-ға және Seraphic Security-ді $420 млн-ға сатып алатынын жариялады.
2026 жылғы 31 қаңтарда аяқталған 2026 қаржы жылының қорытындысы бойынша түсім 22%-ға өсіп, $4,81 млрд болды. Оның дерлік бәрі жазылымдардан түседі. GAAP бойынша таза шығын $162,5 млн, еркін ақша ағыны $1,24 млрд болды.
Ақша
CrowdStrike Falcon модульдеріне жазылымнан табыс табады: компьютерлерді, бұлттарды, есептік жазбаларды және деректерді қорғау, логтарды жинау, қауіптер барлауы. Түсімнің шағын бөлігі — кәсіби қызметтер, оның ішінде инциденттерді тергеу. Деректер компания есептілігінен алынды.
- 2020 қаржы жылы — $481,4 млн түсім;
- 2022 — $1,45 млрд;
- 2024 — $3,06 млрд;
- 2025 — $3,95 млрд;
- 2026 — $4,81 млрд, оның ішінде жазылымдар — $4,56 млрд, қызметтер — $247,3 млн.
2026 жылғы 31 қаңтардағы жылдық тұрақты түсім (ARR — жылға шаққандағы жазылымдар сомасы) $5,25 млрд болды, бұл бір жыл бұрынғыдан 24%-ға көп.
Қазір не болып жатыр (2026 жылғы қазан)
2026 жылғы 26 тамызда CrowdStrike 31 шілдеде аяқталған 2027 қаржы жылының екінші тоқсаны бойынша есеп берді. Түсім 26%-ға өсіп, $1,47 млрд болды. ARR $5,84 млрд-қа жетті, тоқсандағы өсім — $332,8 млн. Компания GAAP бойынша $5,3 млн таза пайда көрсетіп, жылдық түсімді $5,99–6,01 млрд деп болжайды. Куртц тоқсанды «CrowdStrike тарихындағы ең үздік тоқсан» деп атады, ал корпоративтік ЖИ-ді қорғауды компания тарихындағы «ең үлкен нарықтық мүмкіндік» деді.
CrowdStrike талдаушылары әлі де тергеушілер ретінде жұмыс істейді. 2026 жылғы 7 қазанда компания Оңтүстік Кореяның бірнеше қаржы ұйымын қытайлық ARTEX құралы мен Anthropic-тің Claude Code агенттік бағдарламасы арқылы бұзған хакер туралы есеп жариялады. Оны ЖИ сессияларының тарихы сақталған ашық серверлері арқылы анықтады.
Компанияны әлі де Джордж Куртц басқарады, президенті — Майкл Сентонас. Wikipedia дерегінше, 2026 жылы CrowdStrike-та 10,7 мыңға жуық адам жұмыс істеген.
Дереккөздер: Wikipedia — CrowdStrike, Wikipedia — Джордж Куртц, TechCrunch — CrowdStrike-тың Warburg Pincus-тан $26 млн алып іске қосылуы, Inc. — IPO өтінімі және құрылу тарихы, Cybersecurity Dive — ақаудан Fortune 500 шеккен шығын бағасы, The Register — Delta-ның CrowdStrike-қа қойған талабы, BES.media — ақау Қазақстанға неге әсер етпеді, CyberScoop — штаттың 5%-ын қысқарту, SEC — CrowdStrike-тың 2026 қаржы жылының нәтижелері, SEC — 2027 қаржы жылының екінші тоқсанының нәтижелері, CrowdStrike — ARTEX арқылы жасалған шабуылдар туралы есеп