Microsoft қытайлық алаяқтардың үш фишинг сервисін өшірді
Қаңтардан бері тек Microsoft клиенттерінің өзіне бұл сервистер арқылы 75 мың ұйымның атынан 750 млн-нан астам зиянды хабарлама жіберілген.
Фото: Salvatore De Lellis / Pexels
Microsoft АҚШ сотының шешімімен үш платформаның доменін өз бақылауына алды. Қытайлық киберқылмыскерлер солар арқылы бүкіл әлемге фишинг таратып келген. Олар — YAM Store дүкені, CoGUI конструкторы және Iron Man сервисі. Компания 20 мыңнан астам байланысты аккаунтты өшірді, ал 100 мыңнан астам жалған доменді бұғаттап жатыр.
Microsoft мәліметінше, қаңтардан бері тек оның клиенттерінің өзіне осы платформалардан 750 млн-нан астам зиянды хабарлама келген. Алаяқтар 150-ден астам елде 75 мыңнан аса ұйымның атын жамылған. Шабуылға қарапайым пайдаланушылар, ауруханалар мен қаржы компаниялары ұшыраған. Ал сервис иелері ондаған миллион доллар тапқан.
Платформалар қалай жұмыс істеді
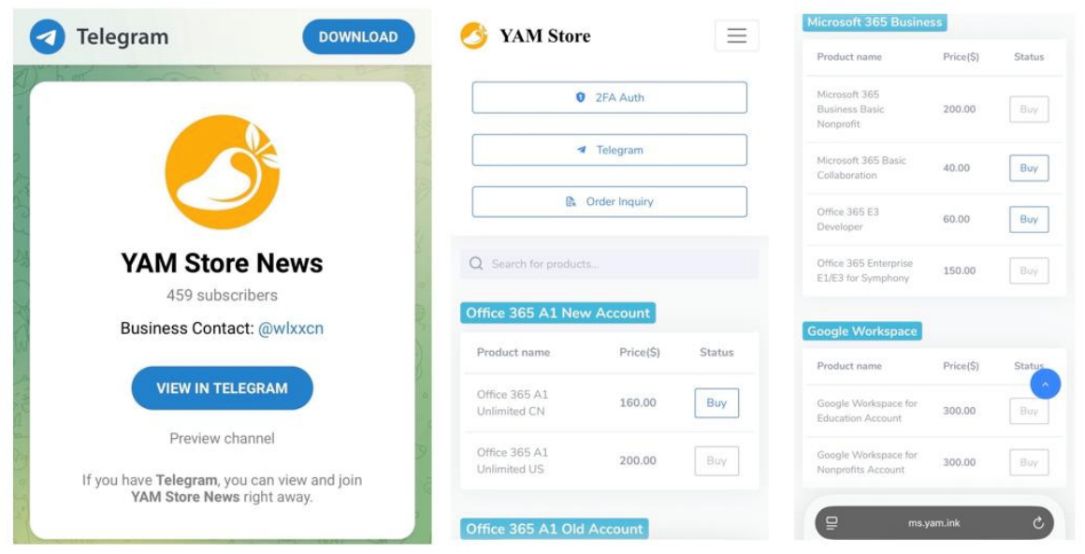
YAM Store шабуылға арналған инфрақұрылым сатқан. Онда Microsoft пен Google-дың жалған немесе бұзылған аккаунттарын арзанға алуға болатын еді. Сонымен қатар нақты не жабылған ұйымдардың атауы бар домендер мен Microsoft 365-тің ұрланған тіркелгі деректері де сатылған.
CoGUI брендтерді, мемлекеттік органдар мен банктерді көшіретін дайын сайттар мен мәтіндер берген. Оны әсіресе Жапония тұрғындарына қарсы көп қолданған. Iron Man жазылым арқылы жұмыс істеп, 2300-ден астам үлгі бет ұсынған. Олардың арасында пошта қызметтері, айыппұл ведомстволары, салық органдары, банктер мен байланыс операторларының беттері бар. Австралия, Жапония, Үндістан және тағы ондаған елге арналған дайын үлгілер де болған.
Құралдардың бәрінің дерлік мақсаты бір еді: логин, құпиясөз, жеке және банк деректерін алдап алу. Ақылы жолдағы төленбеген жол ақысы немесе жетпей қалған сәлемдеме туралы хабарлама — соның әдеттегі мысалы. Мұндай хабарламада жалған сайтқа сілтеме тұрады.
Кім көмектесті
Тергеу өткен жылы басталды. Сол кезде Жапонияның Ұлттық полиция агенттігі жапондарға қарсы науқандар туралы хабарлаған. Бұл туралы Microsoft-тың цифрлық қылмыстар бөлімшесінің бас заңгер көмекшісі Стивен Масада айтты. Операцияға жапон полициясы, Health-ISAC салалық орталығы және Resecurity компаниясы қатысты, деректер АҚШ пен басқа елдердің құқық қорғау органдарына берілді.
Microsoft алаяқтардың инфрақұрылымын өз сервистерінен жоюды жалғастырып жатыр. Өткен айда компания EvilTokens деген фишингке арналған ЖИ платформасын өшірген, содан кейін британ полициясы бірнеше адамды ұстады. Ал осы аптада Microsoft өз өнімдеріндегі рекордтық 1411 осалдықты жапты.
Дереккөздер: The Record — Microsoft қытайлық үш фишинг платформасын өшірді