Microsoft отключила три фишинг-сервиса китайских мошенников
Только клиентам Microsoft с января через эти сервисы ушло более 750 млн вредоносных сообщений от имени 75 тыс. организаций.
Фото: Salvatore De Lellis / Pexels
Microsoft по решению суда США перехватила домены трёх платформ, через которые китайские киберпреступники рассылали фишинг по всему миру. Это магазин YAM Store, конструктор CoGUI и сервис Iron Man. Компания отключила более 20 тыс. связанных аккаунтов и блокирует свыше 100 тыс. поддельных доменов.
По данным Microsoft, только её клиентам с января пришло более 750 млн вредоносных сообщений с этих платформ. Мошенники выдавали себя за более чем 75 тыс. организаций в 150 с лишним странах. Под удар попадали обычные пользователи, больницы и финансовые компании, а операторы сервисов заработали десятки миллионов долларов.
Как работали платформы
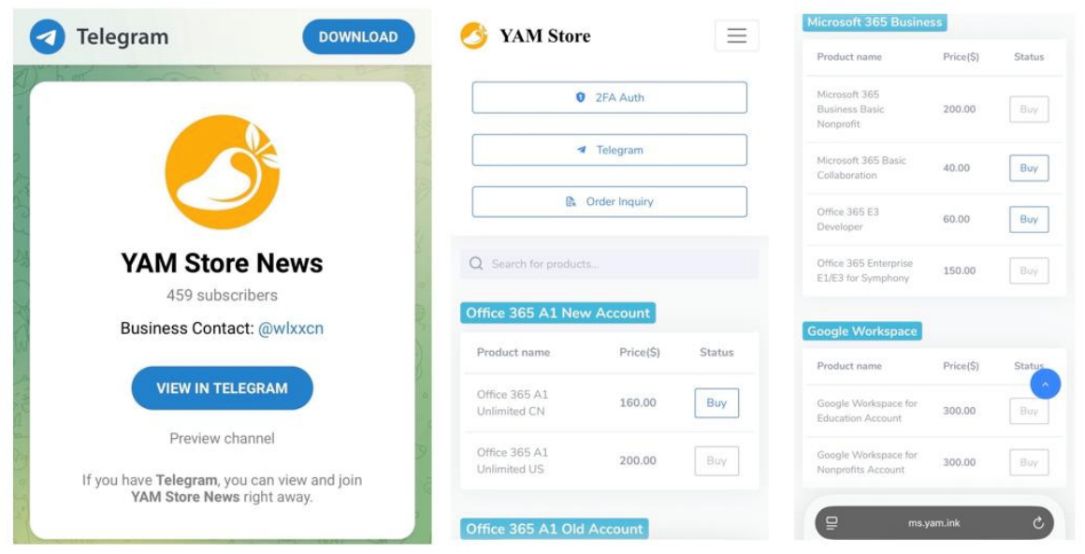
YAM Store продавал инфраструктуру для атак. Там можно было дёшево купить поддельные или взломанные аккаунты Microsoft и Google, домены с названиями настоящих или закрытых организаций и украденные учётные данные Microsoft 365.
CoGUI выдавал готовые сайты и тексты, которые копировали бренды, госорганы и банки. Его активно использовали против жителей Японии. Iron Man работал по подписке и предлагал больше 2300 шаблонов страниц почтовых служб, ведомств по штрафам, налоговых, банков и операторов связи. В комплекте были заготовки для Австралии, Японии, Индии и десятков других стран.
Цель почти всех инструментов была одна: выманить логины, пароли, личные и банковские данные. Типичный пример — сообщение о неоплаченном проезде по платной дороге или о застрявшей посылке со ссылкой на поддельный сайт.
Кто помогал
Расследование началось в прошлом году, когда Национальное полицейское агентство Японии сообщило о кампаниях против японцев, рассказал помощник главного юрисконсульта подразделения Microsoft по цифровым преступлениям Стивен Масада. В операции участвовали японская полиция, отраслевой центр Health-ISAC и компания Resecurity, данные передали правоохранителям США и других стран.
Microsoft продолжает удалять инфраструктуру мошенников со своих сервисов. В прошлом месяце компания уже отключила ИИ-платформу для фишинга EvilTokens, после чего британская полиция провела аресты. А на этой неделе Microsoft закрыла рекордные 1411 уязвимостей в своих продуктах.
Источники: The Record — Microsoft отключила три китайские фишинговые платформы