Хакеры взламывали магазины ИИ-агентами по $5 за атаку
Примерно каждая десятая атака доходила до цели, а успешный взлом занимал у агентов в среднем меньше 23 часов.
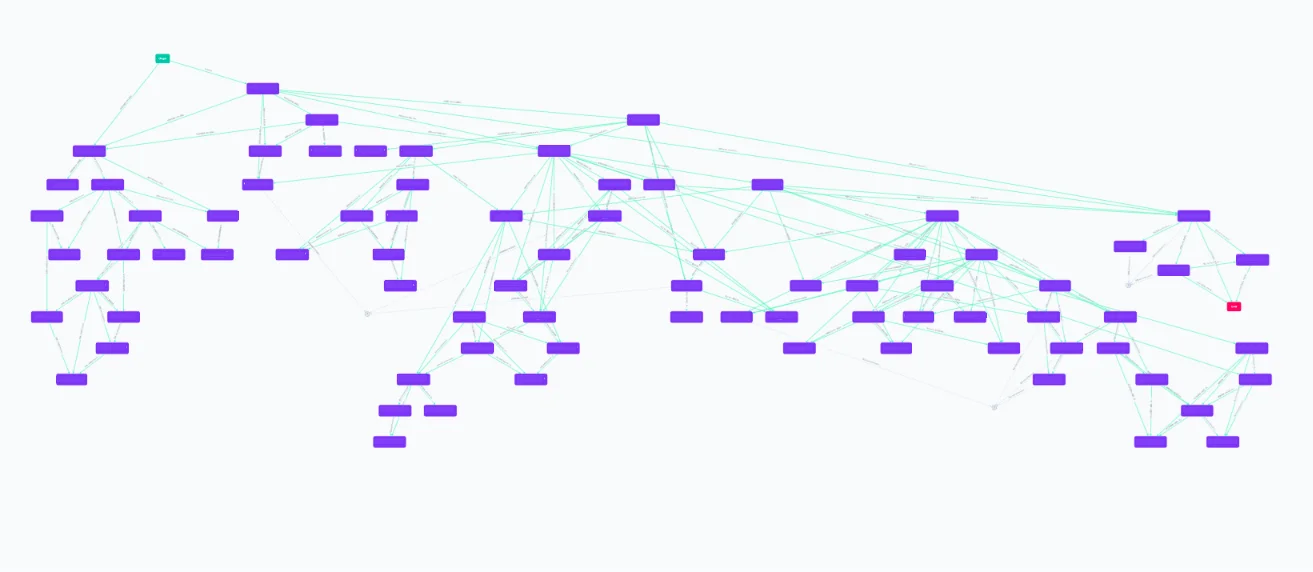
Скриншот: NorForge
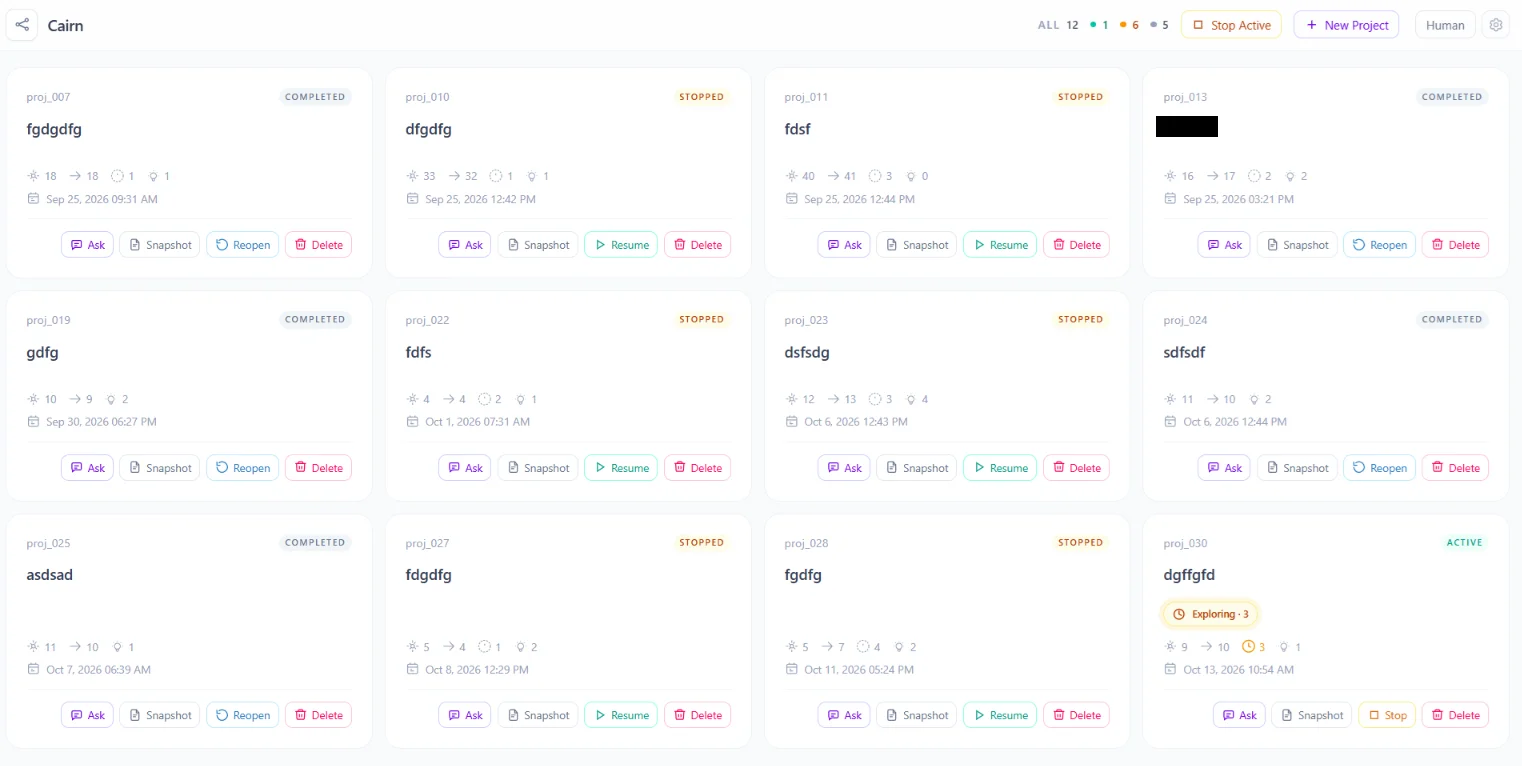
Компания NorForge, которая занимается безопасностью ИИ, нашла в интернете больше 20 панелей хакерской ИИ-системы Cairn. Через них преступные группы атаковали интернет-магазины и платёжные сервисы в США, Японии и Австралии. Только одна группа запустила больше 1100 атак. Средняя попытка обходилась примерно в $5, говорится в отчёте, опубликованном 19 октября.
Cairn работает как диспетчер для ИИ-агентов. Оператор задаёт цель и задачу, а агенты сами изучают сайт, ищут уязвимости и пробуют проникнуть внутрь. Планы и найденные факты они записывают на общую доску проекта. Человек может подсказывать, но не обязан. Зацепкой для исследователей стал сентябрьский отчёт Gambit Security о похожей кампании. Панели NorForge искала через поисковики по интернет-устройствам Shodan и Censys.
Исследователи выделили три группы. Китаеязычная AIA0001 держала 14 панелей и добивалась долгого доступа к инфраструктуре магазинов и платёжных систем. Англоязычная AIA0002 с десятью панелями охотилась за банковскими картами, криптовалютой и данными. По выбору целей NorForge предполагает, что она может базироваться в Африке. Третья группа небольшая и, похоже, только пробовала силы. Признаков государственных хакеров нет, все работали ради денег.
Работу делали недорогие модели. Исполнитель AIA0001 назывался claudecode_deepseek-v4.1-flash: вероятно, это оболочка Claude Code с моделью DeepSeek V4.1 Flash. AIA0002 подключала модели DeepSeek через OpenRouter. В рабочей папке одного из агентов нашлись обычные инструменты пентестера: Nmap, ffuf, Playwright и стенд для проверки свежей уязвимости в Magento.
Целиком успехом заканчивались около 10% задач. Ещё часть давала частичный результат или сведения для следующей атаки. Успешный проект AIA0001 занимал в среднем чуть меньше 23 часов, длинные атаки с тысячей шагов могли стоить больше $100. NorForge сама проверила взлом очень крупного американского ретейлера: агент нашёл настройку cookie, которая отправляла запросы на уязвимый сервер. На сайте поставщика запчастей на момент публикации работала загруженная хакерами веб-оболочка, то есть скрипт для удалённого управления.
Названия пострадавших компаний в отчёте не раскрываются. NorForge вместе с Reuters уведомляет жертв и просит хостинг-провайдеров отключить панели, но признаёт, что это может не сработать. Адреса панелей исследователи передадут проверенным специалистам по запросу. О модели, которая служила агентам «мозгом», мы писали в новости о выходе DeepSeek V4.1 Flash.
Источники: NorForge — отчёт о панелях Cairn