Хакерлер дүкендерді ЖИ-агенттермен $5-ға бұзған
Шабуылдардың шамамен оннан бірі мақсатына жетті, ал сәтті бұзуға агенттер орта есеппен 23 сағаттан аз уақыт жұмсады.
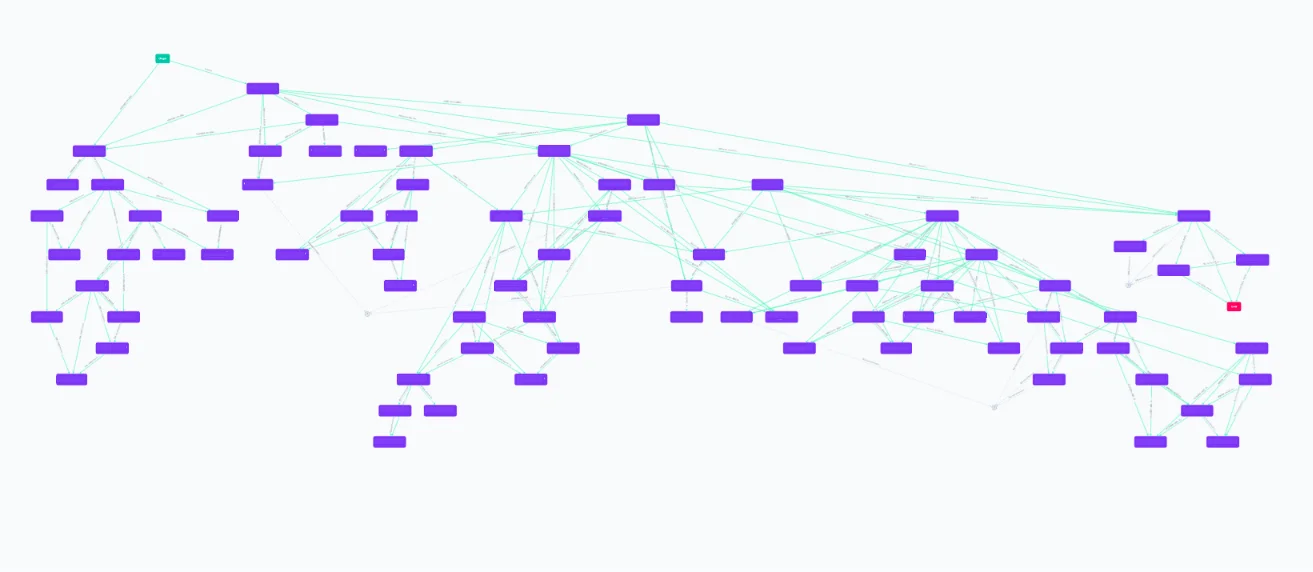
Скриншот: NorForge
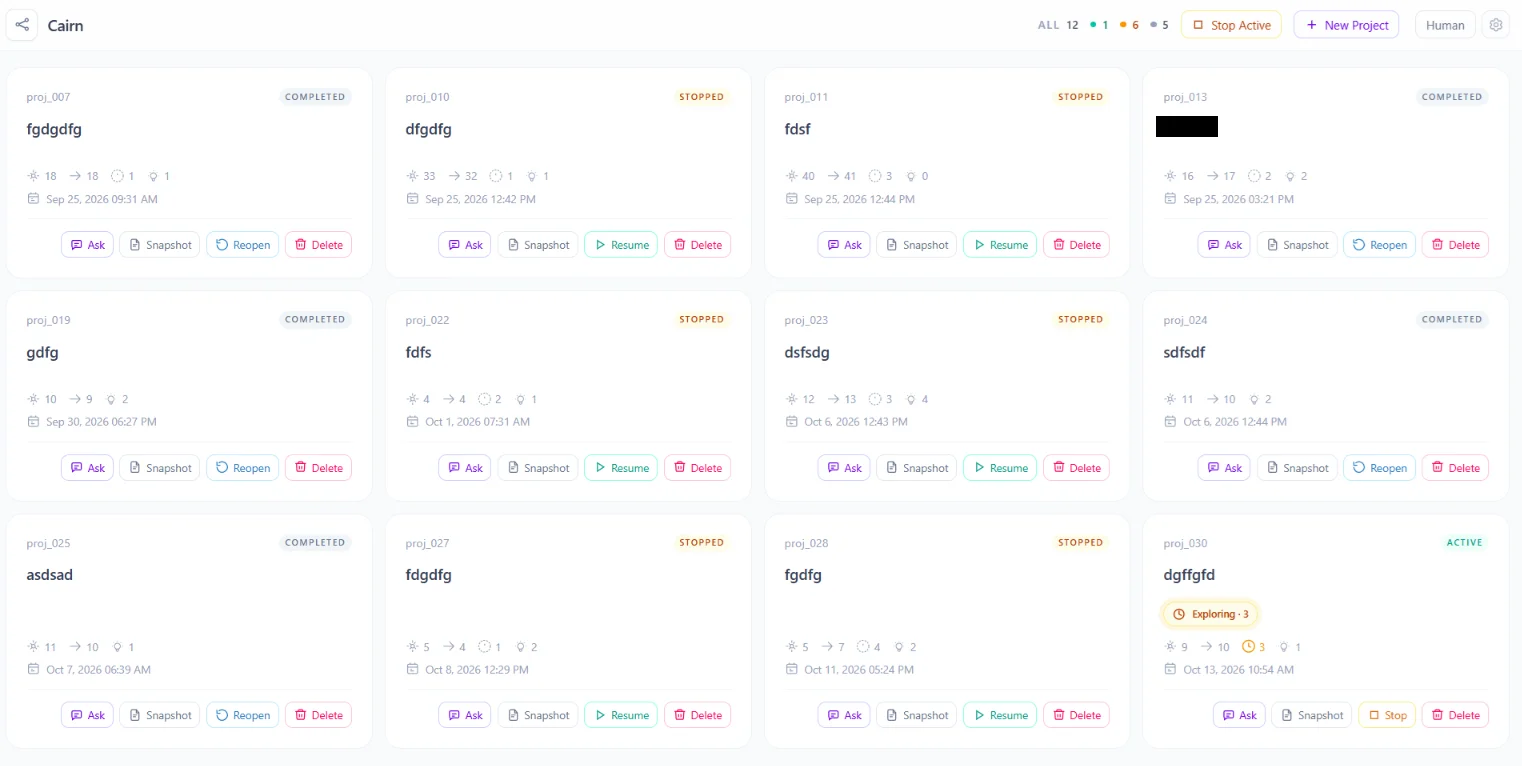
Жасанды интеллект қауіпсіздігімен айналысатын NorForge компаниясы интернеттен Cairn хакерлік ЖИ жүйесінің 20-дан астам панелін тапты. Қылмыстық топтар олар арқылы АҚШ, Жапония және Аустралиядағы интернет-дүкендер мен төлем сервистеріне шабуыл жасаған. Бір топтың өзі 1100-ден астам шабуыл ұйымдастырды. 19 қазанда жарияланған есептің дерегінше, әр әрекет орта есеппен шамамен $5 тұрған.
Cairn ЖИ-агенттерге диспетчер секілді жұмыс істейді. Оператор нысана мен міндетті белгілейді, ал агенттер сайтты өздері зерттеп, осал тұстарын іздейді және ішке енуге тырысады. Жоспарлары мен тапқан деректерін жобаның ортақ тақтасына жазып отырады. Адам кеңес бере алады, бірақ міндетті емес. Зерттеушілерге Gambit Security-дің ұқсас науқан туралы қыркүйектегі есебі із болды. NorForge панельдерді интернет құрылғыларын іздейтін Shodan және Censys жүйелері арқылы тапқан.
Зерттеушілер үш топты бөліп көрсетті. Қытай тілді AIA0001 14 панельді ұстап, дүкендер мен төлем жүйелерінің инфрақұрылымына ұзақ қолжетімділік іздеген. Ағылшын тілді AIA0002-нің он панелі болған, ол банк карталарын, криптовалюта мен деректерді аулаған. Нысаналарына қарап, NorForge бұл топ Африкада болуы мүмкін деп болжайды. Үшінші топ шағын, күшін енді ғана сынап жүрген сияқты. Мемлекеттік хакерлердің белгісі жоқ, бәрі ақша үшін жұмыс істеген.
Жұмысты арзан модельдер атқарған. AIA0001 орындаушысы claudecode_deepseek-v4.1-flash деп аталған. Бұл, сірә, DeepSeek V4.1 Flash моделі қосылған Claude Code қабығы. AIA0002 DeepSeek модельдерін OpenRouter арқылы қолданған. Агенттердің бірінің жұмыс қалтасынан пентестердің қарапайым құралдары табылды: Nmap, ffuf, Playwright және Magento-дағы жаңа осалдықты тексеретін стенд.
Міндеттердің шамамен 10%-ы толық сәтті аяқталды. Тағы бір бөлігі ішінара нәтиже немесе келесі шабуылға керек мәлімет берді. AIA0001-дің сәтті жобасына орта есеппен 23 сағаттан сәл аз уақыт кеткен. Мың қадамнан тұратын ұзақ шабуылдар $100-дан қымбатқа түсуі мүмкін еді. NorForge өте ірі америкалық ретейлерді бұзу тізбегін өзі тексерді. Агент cookie баптауын тауып алған, ал ол сұраныстарды осал серверге жіберіп отырған. Есеп жарияланған сәтте қосалқы бөлшектер жеткізушісінің сайтында хакерлер жүктеген веб-қабық, яғни қашықтан басқару скрипті жұмыс істеп тұрған.
Зардап шеккен компаниялардың атауы есепте ашылмайды. NorForge Reuters-пен бірге құрбандарға хабарлап, хостинг-провайдерлерден панельдерді өшіруді сұрап жатыр. Алайда бұл нәтиже бермеуі мүмкін екенін мойындайды. Панельдердің мекенжайын зерттеушілер тексерілген мамандарға сұрау бойынша береді. Агенттердің «миы» болған модель туралы DeepSeek V4.1 Flash туралы жаңалықта жазғанбыз.
Дереккөздер: NorForge — Cairn панельдері туралы есеп