ChatGPT аккаунтын бір сілтемемен басып алуға болған
OpenAI осалдықты хабарламадан кейін сегіз күнде жауып, зерттеушілерге $5000 төледі.
Фото: Parameter
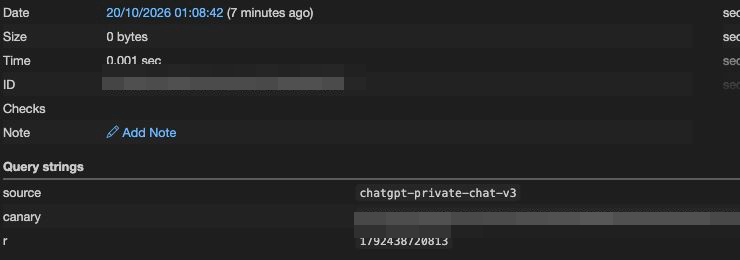
Parameter компаниясының зерттеушілері ChatGPT-тен осалдық тапты. Ол чатқа арналған қарапайым жария сілтеме арқылы бөгде адамның аккаунтын басып алуға мүмкіндік берген. Құрбанға сілтемені ашу ғана жеткілікті болды. Содан кейін зиянды код оның чаттар тізімін, жеке чаттарының мазмұнын оқып, деректерді сыртқы серверге жібере алған. OpenAI қатені 26 қазанда түзеді.
Толық мәліметті 28 қазанда Parameter зерттеушісі Мукул Гоял жариялады. «ChatGPT құмсалғышы мен контент қауіпсіздігі саясатын айналып өтіп, біздің команда кез келген адамның аккаунтын оған жай ғана сілтеме жіберу арқылы басып ала алды», — делінген есепте.
Шабуыл қалай жұмыс істеді
Осалдық кодтың нәтижесін тікелей чатта көрсететін HTML Preview функциясында болды. Алдын ала қарау терезесінің өзі оқшауланған «құмсалғышта» жұмыс істейді, сондықтан негізгі бетке жете алмайды. Мәселе көрші компоненттен шықты. Математикалық формулаларды салатын MathLive кітапханасы кез келген көзден келген командаларды қабылдай берген.
Осындай команда арқылы зерттеушілер кітапханаға HTML-код берді. Ал ол ешқандай оқшаулаусыз chatgpt.com-ның нағыз бетіне түсті. Скриптті іске қосуға ChatGPT қауіпсіздік саясаты сенімді деп санайтын YouTube сервисі көмектесті.
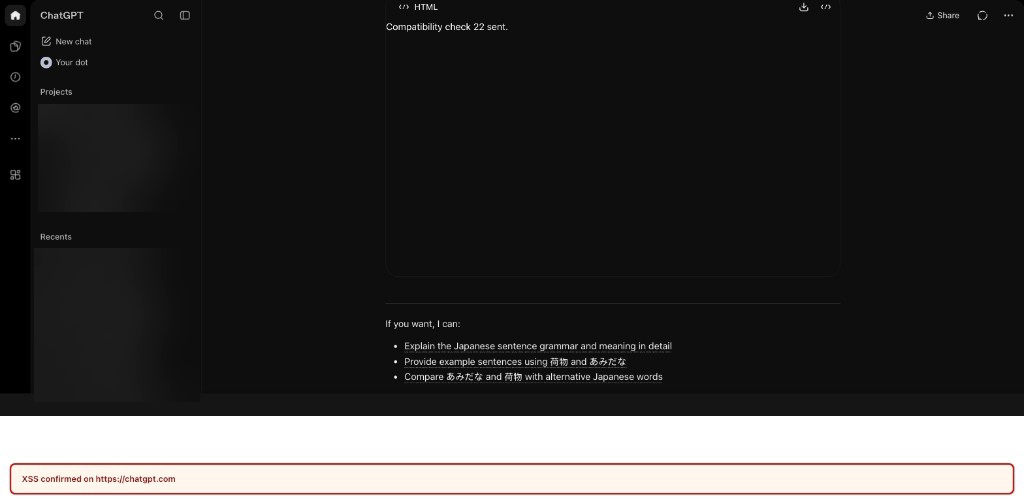
Шабуыл жасау үшін зиянкеске чат дайындап, оны жария сілтемелердің стандартты функциясы арқылы бөлісу жеткілікті болған. Ең тұрақты нұсқада сілтемені ашу құрбанның жалғыз әрекеті болды, ал код шамамен 4,5 секундтан кейін іске қосылды. «Шын мәнінде, біз құрбанның ChatGPT аккаунты атынан кез келген әрекетті жасай алдық», — деп жазады зерттеушілер.
OpenAI тесікті қалай жапты
Parameter есепті OpenAI-дың баг-баунти бағдарламасына 18 қазанда жіберді. Үш күннен кейін компания шабуылды қайталап көрді де, оның қауіптілігін екінші деңгейден ең жоғарғы P1 деңгейіне көтерді. 22–23 қазанда OpenAI веб-интерфейстің бір нұсқасын түзеп, қауіпсіздік саясатын өзгертті. Ал 26 қазанда екі нұсқа да қауіпті командаларды енді қабылдамайтынын растады.
Олжа үшін зерттеушілер $5000 алды. Олар тәжірибесін қауіпсіз тексерумен шектеді: сыртқы серверге жеке чаттан тек шағын мән жіберілді.
Есепте осалдықты нағыз зиянкестер пайдаланғаны туралы белгі жоқ. Пайдаланушыларға ештеңе жаңартудың қажеті жоқ, себебі түзету сервис жағында жасалды. ChatGPT қауіпсіздікке қатысты оқиғалардың ортасында бірінші рет қалып отырған жоқ, соның ішінде OpenAI-ға қарсы соттарда.
Дереккөздер: Parameter — ChatGPT-тегі осалдық туралы есеп



