Исследователи угоняли аккаунты ChatGPT одной ссылкой
OpenAI закрыла уязвимость через восемь дней после сообщения и заплатила исследователям $5000.
Фото: Parameter
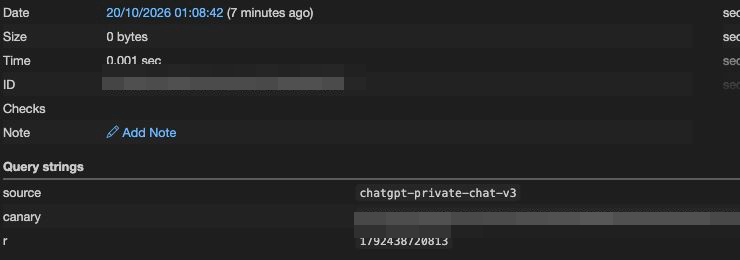
Исследователи компании Parameter нашли в ChatGPT уязвимость, которая позволяла захватить чужой аккаунт с помощью обычной публичной ссылки на чат. Жертве достаточно было открыть ссылку, после чего вредоносный код мог читать список её переписок, содержимое приватных чатов и отправлять данные на внешний сервер. OpenAI исправила ошибку 26 октября.
Подробности 28 октября опубликовал исследователь Parameter Мукул Гоял. «Обойдя песочницу и политику безопасности контента ChatGPT, наша команда смогла захватить аккаунт любого человека, просто отправив ему ссылку», — говорится в отчёте.
Как работала атака
Уязвимость была в функции HTML Preview, которая показывает результат кода прямо в чате. Сам предпросмотр работает в изолированной «песочнице» и до основной страницы добраться не может. Проблема оказалась в соседнем компоненте: библиотека MathLive, которая рисует математические формулы, принимала команды от любого источника.
Через такую команду исследователи подсовывали библиотеке HTML-код, и тот попадал на настоящую страницу chatgpt.com уже без всякой изоляции. Запустить скрипт помог сервис YouTube, который политика безопасности ChatGPT считала доверенным.
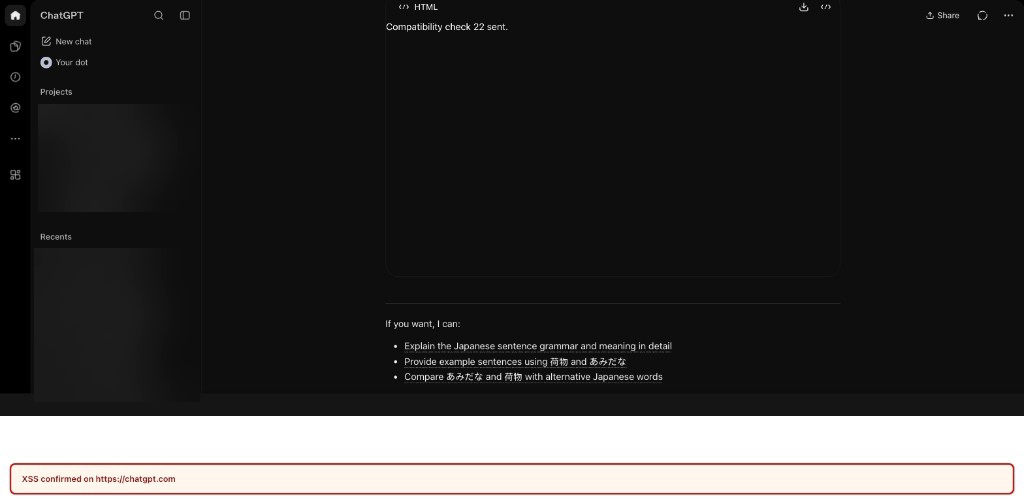
Чтобы атаковать, злоумышленнику хватало подготовить чат и поделиться им через стандартную функцию публичных ссылок. В самом стабильном варианте открытие ссылки было единственным действием жертвы, а код срабатывал примерно через 4,5 секунды. «По сути, мы могли выполнить любое действие от имени аккаунта жертвы в ChatGPT», — пишут исследователи.
Как OpenAI закрыла дыру
Parameter отправила отчёт в программу баг-баунти OpenAI 18 октября. Через три дня компания воспроизвела атаку и повысила её опасность со второго уровня до высшего, P1. 22–23 октября OpenAI исправила одну версию веб-интерфейса и изменила политику безопасности, а 26 октября подтвердила, что обе версии больше не принимают опасные команды.
За находку исследователи получили $5000. Свой эксперимент они ограничили безопасной проверкой: на внешний сервер ушло лишь небольшое значение из приватного чата.
Признаков того, что уязвимость использовали настоящие злоумышленники, в отчёте нет. Пользователям ничего обновлять не нужно, исправление сделано на стороне сервиса. ChatGPT уже не в первый раз оказывается в центре историй о безопасности, в том числе в судах против OpenAI.
Источники: Parameter — отчёт об уязвимости в ChatGPT



