Қытай хакерлері ЖИ агенттерімен ConnectWise бұлтын бұзды
Кейбір жағдайда алғашқы шабуылдан құрбан компанияның бұлтына әкімші құқығымен кіргенге дейін үш сағатқа жетпейтін уақыт өткен.
Фото: Microsoft
Microsoft ConnectWise Cloud Backup сервисінің бұзылуын Storm-0940 тобымен байланыстырды. Компания бұл топ Қытай мүддесі үшін жұмыс істейді деп санайды. Microsoft мәліметінше, хакерлер шабуылды ЖИ агенттері жүргізетін ашық ARTEX платформасын пайдаланып, Microsoft 365-тің 2250-ден астам клиентінің бұлтына кіруге тырысқан. Есепті Microsoft 21 қазанда жариялады.
ConnectWise Cloud Backup Microsoft 365-тегі пошта, файл және басқа деректердің сақтық көшірмесін жасайды. Сондықтан сервис клиент бұлтына рұқсат алады. Хакерлер ConnectWise-тің бірнеше қосымшасының тіркелгі деректерін ұрлап, бөтен ортаға солардың атынан кірген. Яғни қызметкерлердің логині мен құпиясөзі қажет болмаған.
Агенттер не істеді
ARTEX алғашында пентестке, яғни компаниялардың өз тапсырысымен қорғанысты тексеруге арналған құрал. Платформа кез келген тілдік модельмен жұмыс істейді. Бірнеше ЖИ агенті барлаудан бастап деректерді шығарып алуға дейін шабуылды өздері жүргізеді, адамның араласуы аз керек.
Storm-0940 ARTEX-ті кемінде 2026 жылғы қыркүйектен бері қолданып келеді. Агенттер желілерді сканерлеп, құпиясөз іріктеді, қосымшалардың тіркелгі деректерін өзгертіп, өз құқығын арттыруға тырысты. Ең қызған сәтте жүйе минутына 2900 рет кіруге әрекет жасаған. «Агенттерді адамды тежейтін нәрселер шектемейді: олар тәулік бойы, демалыс пен мереке күндері де жұмыс істей алады», — деп жазады Microsoft зерттеушілері.
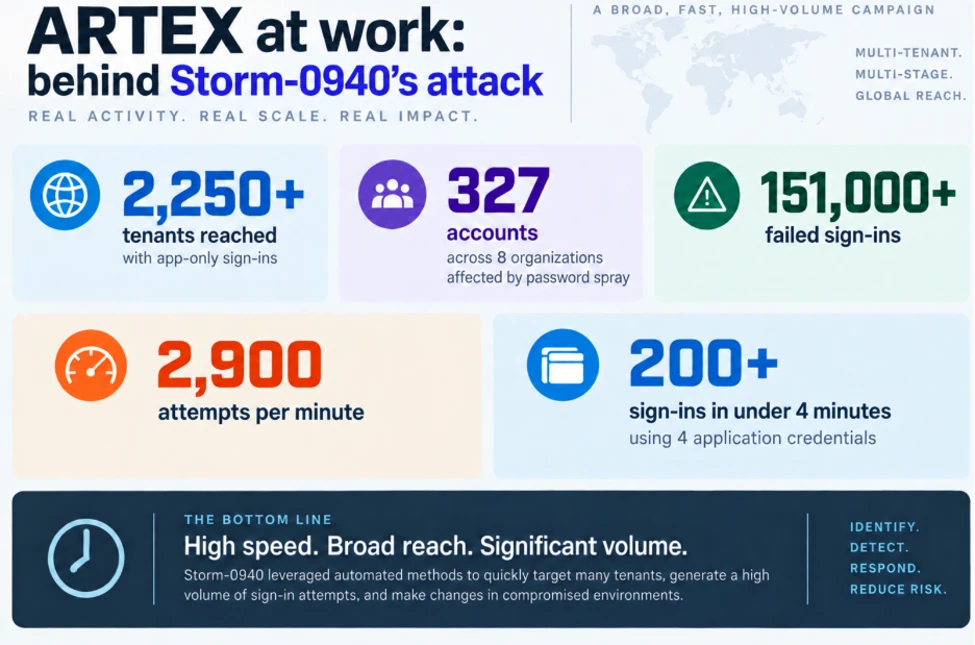
Әрекеттердің көбі сәтсіз аяқталды. 10–14 қазанда хакерлер сегіз ұйымдағы 327 тіркелгіге шабуыл жасап, 151 мыңнан астам бас тарту алды, бірде-бір кіру сәтті болмады. Алайда басқа жағдайларда топ бұлтта әкімші құқығымен бекініп үлгерді, кейде шабуыл басталғаннан кейін үш сағатқа жетпей. Microsoft нысаналар арасында қорғаныс, энергетика, қаржы және жартылай өткізгіш компанияларын, мемлекеттік органдарды, БАҚ пен талдау орталықтарын атайды.
Компаниялар не дейді
ConnectWise алғашқы ескертуін 16 қазанда жариялап, зардап шеккен сервистерді уақытша өшірді, қазір оларды кезең-кезеңімен қосып жатыр. Reuters мәліметінше, ConnectWise бас директоры Мэнни Ривело Microsoft-тың Қытай тобы туралы қорытындысымен келісті. Ол хакерлер клиент желілерінің ішінде алып үлгерген рұқсатты бөлек тексеру керек екенін ескертті. Қытайдың Вашингтондағы елшілігі айыптауды жоққа шығарды.
Microsoft өз жүйелері бұзылмағанын атап өтті. Компания клиенттерге ConnectWise қосымшаларын ресми нұсқаулық шыққанша қоспауды кеңес береді. Сондай-ақ шабуыл іздерін сақтау үшін оларды бірден өшірмей, кіру журналдарын тексеріп, ұрланған кілттерді ауыстыру керек. Microsoft сөзінше, ARTEX-ті әлемнің әр өңіріндегі топтар қолдана бастаған.
Дереккөздер: Microsoft — Storm-0940 және ARTEX туралы есеп, Business Standard — ConnectWise пен Қытай елшілігінің жауабы, Cyber Security News — шабуыл егжей-тегжейі