Китайские хакеры с ИИ-агентами взломали облако ConnectWise
В нескольких случаях от первой атаки до привилегированного доступа к облаку компании-жертвы прошло меньше трёх часов.
Фото: Microsoft
Microsoft связала взлом сервиса ConnectWise Cloud Backup с группировкой Storm-0940, которую считает действующей в интересах Китая. По данным компании, хакеры использовали открытую платформу ARTEX, где атаку ведут ИИ-агенты, и пытались войти в облачные среды больше чем 2250 клиентов Microsoft 365. Отчёт Microsoft опубликовала 21 октября.
ConnectWise Cloud Backup делает резервные копии почты, файлов и других данных Microsoft 365. Для этого сервису выдают доступ к облаку клиента. Хакеры украли учётные данные нескольких приложений ConnectWise и входили в чужие среды от их имени, без логина и пароля сотрудников.
Что делали агенты
ARTEX создавали как инструмент для пентеста, то есть для проверки защиты по заказу самих компаний. Платформа работает с любой языковой моделью. Несколько ИИ-агентов сами ведут атаку от разведки до выгрузки данных и почти не требуют участия человека.
Storm-0940 использовала ARTEX как минимум с сентября 2026 года. Агенты сканировали сети, подбирали пароли, меняли учётные данные приложений и пытались повысить себе права. В пике система делала 2900 попыток входа в минуту. «Агенты не ограничены тем, что сдерживает людей: они могут работать круглосуточно, в выходные и праздники», — пишут исследователи Microsoft.
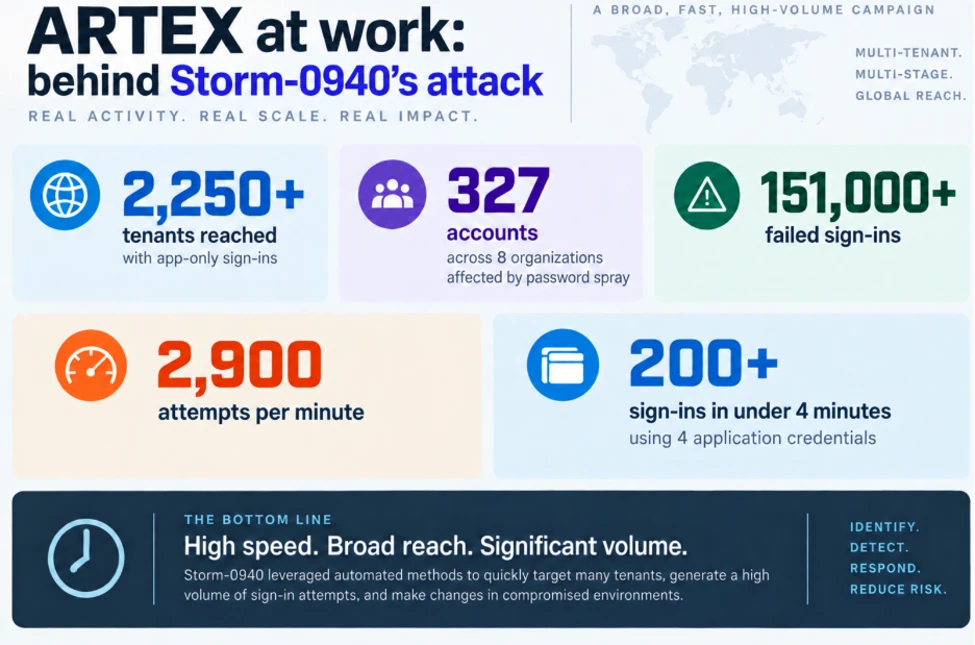
Большинство попыток провалились. С 10 по 14 октября хакеры атаковали 327 учётных записей в восьми организациях и получили больше 151 тыс. отказов, ни один вход не удался. Но в других случаях группировка закрепилась в облаке с правами администратора, иногда меньше чем за три часа после начала атаки. Среди целей Microsoft называет оборонные, энергетические, финансовые и полупроводниковые компании, госорганы, СМИ и аналитические центры.
Реакция компаний
ConnectWise опубликовала первое предупреждение 16 октября, временно отключила пострадавшие сервисы и сейчас поэтапно их возвращает. Генеральный директор ConnectWise Мэнни Ривело, по данным Reuters, согласился с выводом Microsoft о причастности китайской группировки. Он предупредил, что доступ, который хакеры уже получили внутри сетей клиентов, нужно проверять отдельно. Посольство Китая в Вашингтоне обвинения отвергло.
Microsoft подчёркивает, что её собственные системы не взломаны. Клиентам компания советует не включать приложения ConnectWise до официальных инструкций, не удалять их сразу, чтобы сохранить следы атаки, проверить журналы входов и сменить скомпрометированные ключи. По словам Microsoft, ARTEX уже используют группировки из разных регионов мира.
Источники: Microsoft — отчёт о Storm-0940 и ARTEX, Business Standard — реакция ConnectWise и посольства Китая, Cyber Security News — подробности атаки