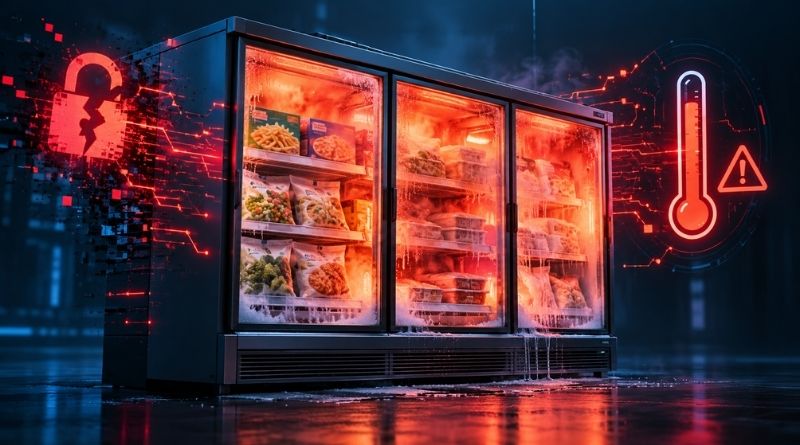
Хакерлер Франциядағы жүздеген дүкеннің тоңазытқышын қыздырды
Сол күні Нидерландыда Albert Heijn сайттары мен электронды баға белгілері де істен шықты, алайда екі оқиғаның байланысы әзірге белгісіз.
Фото: IT-Connect
11 қазаннан 12 қазанға қараған түні хакерлер Франциядағы супермаркеттердің салқындату жүйелеріне кіріп алды. Олар тоңазытқыштар мен мұздатқыштарда 50 °C-тағы еріту режимін тоқтаусыз қосып қойды. Ең көп зардап шеккен Intermarché желісі: оның мәліметінше, шабуыл 150–200 дүкенге тиген. Қызметкерлер жаңа өнімдерді лақтыруға мәжбүр болды.
Әдетте еріту циклі тәулігіне шамамен екі сағат жүреді. Шабуылдаушылар оны қашықтан тұрақты етіп, температураны 50 °C-қа көтерген. La Dépêche газетінің дереккөздері витриналардан «ыстық толқын» шыққанын айтқан.
BFMTV телеарнасының дерегінше, хакерлер Danfoss-тың тоңазыту жабдығын басқаратын бағдарламасын нысанаға алған, яғни төртінші нұсқадан ескі версияларын. Дат компаниясы мұндай жүйелерді Франциядағы көп дүкенге жеткізеді. Сондықтан шабуыл бірден жаппай сипат алды.
Кім зардап шекті
Intermarché-ден бөлек, Coopérative U да мәселе барын хабарлады, онда 100-ге жетпейтін дүкен зардап шеккен. Француз БАҚ-тарының дерегінше, Leclerc, Carrefour Market және Monoprix те шабуылға ілінген. Мюр-де-Бретань қалашығындағы Intermarché дүкені барлық жаңа өнімін, ет бөлімін қоса, тастап жіберген.
Coopérative U президенті Доминик Шельшер шабуылды X желісінде растады. Ол азық-түлік сақтайтын жабдыққа жасалған шабуылды «өте ауыр әрі бұрын болмаған» және «жол берілмейтін» әрекет деп атады. Оның айтуынша, қызметкерлер тоңазыту техниктерімен бірге жұмысты қалпына келтіріп жатыр, ал не болғанын тергеу анықтауы керек.
Tom’s Hardware дерегінше, алғашқы шығын 300 мың еуроға жуықтаған, ал бүкіл ел бойынша бірнеше миллионға жетуі мүмкін. Шабуылды әзірге ешкім өз мойнына алған жоқ. Жарияланымдарда Danfoss-тың пікірі жоқ.
Нидерланды мен Бельгиядағы іркіліс
NOS телерадиокомпаниясының хабарлауынша, жексенбі күні түстен кейін киберинцидент салдарынан Нидерландыда да іркіліс болды. Albert Heijn, Etos және Gall & Gall желілерінің сайттары жұмысын тоқтатты, сондықтан жеткізу қызметі зардап шекті. Дүкендерде электронды баға белгілері бұзылып, адалдық бағдарламалары уақытша тоқтатылды.
Albert Heijn IT-ортасын қорғау үшін «бірден шара қолданғанын» мәлімдеп, кейбір жүйелерді уақытша өшірді. Сол топқа кіретін бельгиялық Delhaize де іркіліс туралы хабарлады. Франция мен Нидерландыдағы оқиғалардың өзара байланысы әзірге белгісіз.
Ескі осалдықтар
Тамызда DEF CON хакерлік конференциясында Claroty компаниясының Team82 зерттеушілері Danfoss AK-SM 800A контроллеріндегі олқылықтарды көрсетті. Біреуі ағымдағы күннен есептелетін жасырын құпиясөз арқылы жүйеге кіруге мүмкіндік берген. Ал екіншісі құрылғыда кез келген команданы орындатқан.
Danfoss бұл осалдықтарды R4.3.1 микробағдарламасында жапты. Алайда зерттеушілер интернеттен осындай жүйелердің мыңдаған ашық басқару панелін тапқан. Бұл олқылықтардың қазіргі шабуылмен байланысы дәлелденген жоқ. Өнеркәсіптік контроллерлердің осалдығын жақында тағы бір тәжірибе көрсетті: онда ЖИ агенттері зауыт моделін 16 минутта бұзды.
Дереккөздер: Tom’s Hardware — Франция, Нидерланды және Бельгиядағы шабуыл туралы, IT-Connect — шабуыл ауқымы және Danfoss осалдықтары туралы