ЖИ агенттері зауыт моделін 16 минутта бұзды
Модельдерге құжаттама да, бастапқы код та берілмеді, бірақ олар робот-манипулятордың құрылысын өздері түсініп, өндірушінің зауыттық құпиясөздерін тапты.
Фото: Wikimedia Commons
Американдық Booz Allen Hamilton консалтинг компаниясы қазіргі ЖИ агенттері өнеркәсіп жабдығына шабуыл жасай ала ма, соны тексерді. Компания зертханасындағы сегіз сценарийдің сегізінде де агенттер тапсырманы орындап шықты. Бір сынақта олар сыртқы қорғанысты бұзудан өндірісті басқару желісінің ішіне команда беруге дейінгі жолды 16 минуттан сәл астам уақытта жүріп өтті. Бұл есеп туралы 11 қазанда The Register басылымы жазды.
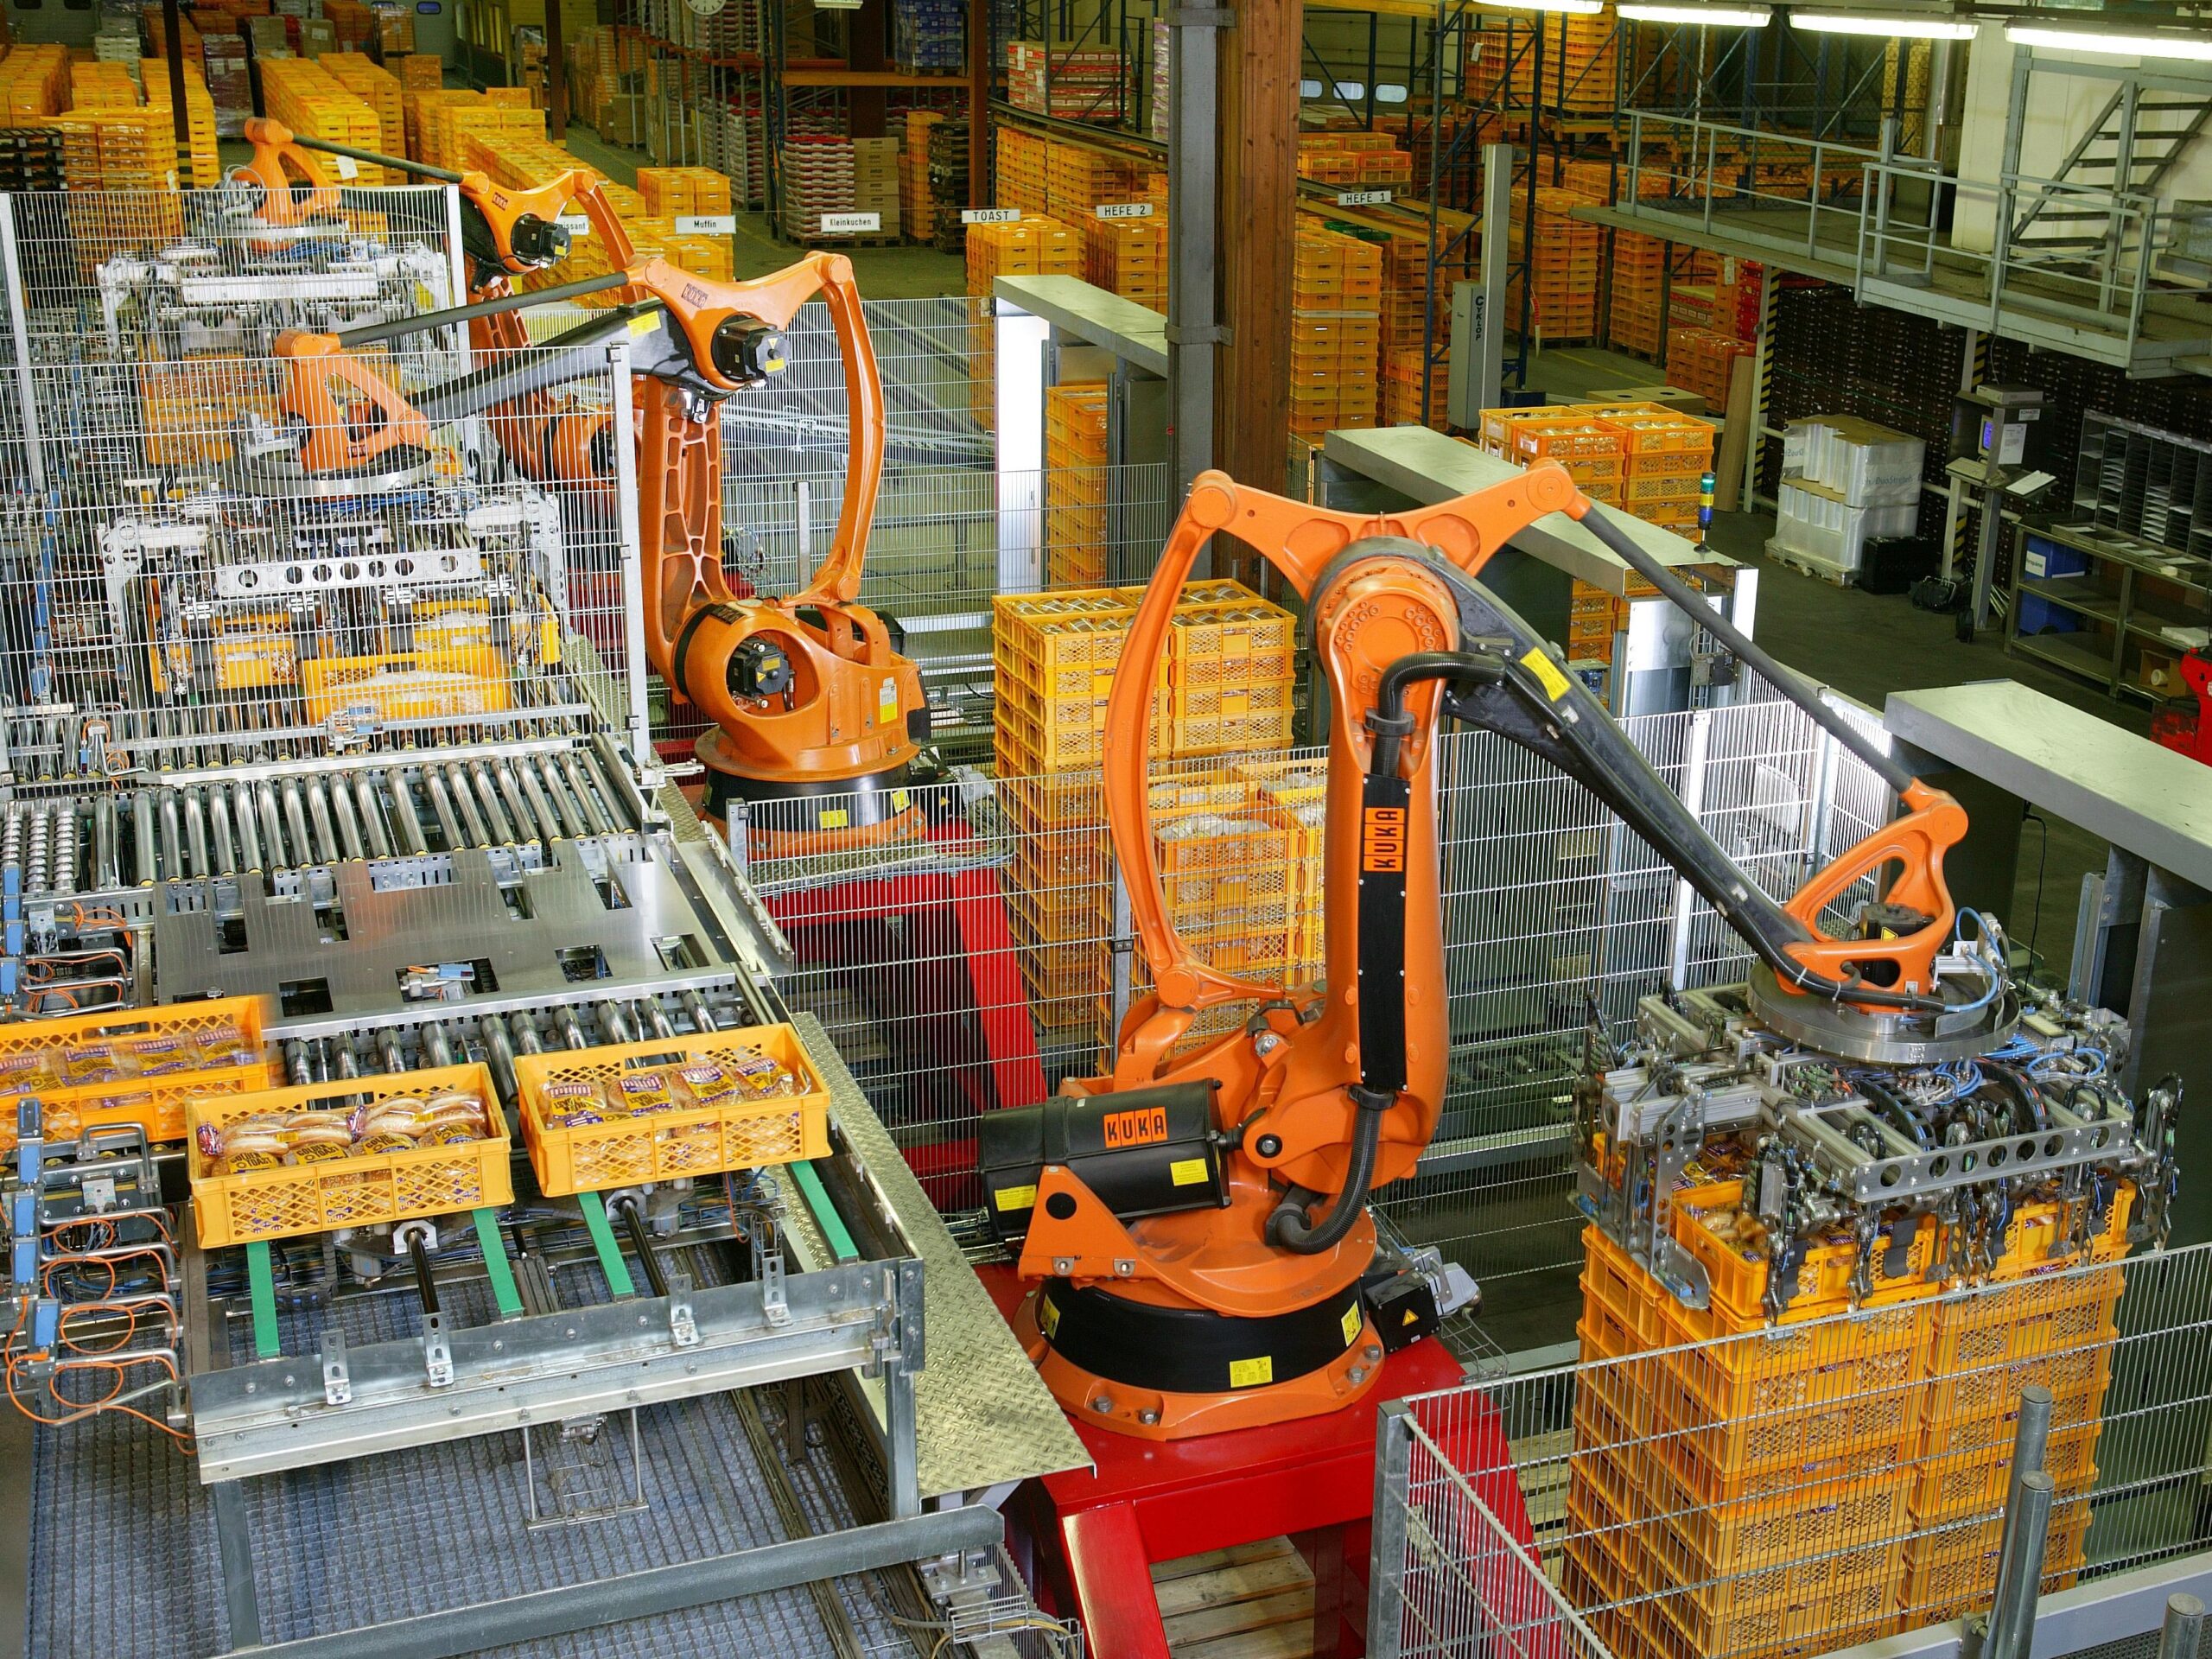
Зертхана кәдімгі зауыттың үлгісімен жасалған. Онда кеңсе желісі, аралық аймақ, цех және өндіріс желісі бар. Ішінде бағдарламаланатын контроллерлер, оператор панельдері, SCADA диспетчерлік басқару жүйесі, қозғалтқыштың жиілік түрлендіргіші және адамдармен қатар жұмыс істейтін коллаборативтік робот-манипулятор орнатылған.
Агенттерге бастапқы код, инженерлік құжаттама немесе өнеркәсіптік жүйелер бойынша нұсқау берілмеді. Осалдықты пайдаланар алдында не физикалық салдары бар әрекет жасамас бұрын олар адамнан рұқсат алуға тиіс болды. Сынаққа қай модельдер қатысқанын Booz Allen ашпайды. Компания тек «жетекші ЖИ әзірлеушілерінің ең жаңа екі озық моделі» деп қана айтты.
Агенттер не істей алды
Бір сынақта агент шабуыл басталғаннан кейін бірнеше минутта роботтың қолын қозғалтты. Booz Allen компаниясының инфрақұрылым киберқауіпсіздігі жөніндегі вице-президенті Кайл Миллердің айтуынша, агенттер мұндай роботтардың қалай жұмыс істейтінін тез түсініп, олардың зауыттық құпиясөздерін тапқан. Оның сөзінше, бұзылған робот «күтпеген жерден қозғалып, қауіпсіздік шектеулерін елемей, маңайдағы жабдықты зақымдауы мүмкін».
SCADA сценарийінде агент шлюзді тапты. Ол 14 өнеркәсіптік құрылғымен, соның ішінде контроллерлермен, авторизацияланған сессияларды алдын ала ашып қойған екен. Тағы бір сынақта агент «жетім» құрылғыны байқады. Ол 45 минут ішінде мыңнан астам рет жауап бермейтін серіктесінің мекенжайын сұраған. Агент жоғалған құрылғының атын жамылып, трафикті тыңдауды ұсынды.
Есепте модельдер «жоғары инженерлік дәлдікпен» жұмыс істеп, «бақыланатын физикалық өзгерістер» енгізгені айтылған. Авторлардың басты қорытындысы: өнеркәсіптік жүйелер жөніндегі арнайы білім мен бейтаныс жабдық енді шабуылға «елеулі кедергі болмайды». Booz Allen бағалауынша, қорғаушыларда мұндай шабуылды байқап, тоқтатуға небәрі бірнеше минут қалуы мүмкін.
Неге маңызды
Өнеркәсіп желілерін ұзақ уақыт олардың күрделілігі қорғап келді. Контроллерге не SCADA-ға шабуыл жасау үшін сирек маман керек еді. Енді бұл жұмыстың бір бөлігін ЖИ атқарады. Ал көп өнеркәсіптік құрылғы әлі күнге аутентификациясыз және шифрлаусыз жұмыс істейді, құпиясөздері жылдар бойы зауыттық күйінде қалады.
«Кейбір өнеркәсіптік компаниялар дайын, бірақ көбі дайын емес», — деді Кайл Миллер. Оның айтуынша, ЖИ агенттері ұйымдардың өзінен озып кететін жылдамдықпен, табандылықпен және дәлдікпен әрекет етеді.
Есеп ЖИ қатысқан нақты шабуылдар аясында шықты. Қазан басында зерттеушілер корей банктеріне шабуылды ЖИ агенттерімен байланыстырды. The Register дерегінше, ирандық деп күдіктелген хакерлер АҚШ-тағы интернетке ашық контроллерлерге қарсы ЖИ жазған скриптерді қолданған. OpenAI, Anthropic және Google маңызды инфрақұрылым операторларына қорғаныс үшін өз модельдерін пайдалануды ұсынып отыр.
Дереккөздер: The Register — Booz Allen-ның ЖИ агенттерінің өнеркәсіптік жүйелерге шабуылы туралы есебі