Вирус VOLTA просит ИИ оценить, сколько стоит жертва
Чтобы уточнить домашний адрес жертвы, VOLTA перебирает в её Gmail чеки Amazon, Uber Eats и DoorDash.
Фото: Cisco Talos
Исследователи Cisco Talos описали вредонос VOLTA для Windows, который отправляет украденные данные языковой модели и просит её оценить жертву. Модель составляет досье: что у человека можно монетизировать в первую очередь и насколько хорошо он защищён. Отчёт Talos опубликовал 31 октября, впервые образец заметили 11 октября.
VOLTA относится к инфостилерам, то есть программам для кражи данных. Он забирает пароли и cookie из браузеров, банковские карты, seed-фразы криптокошельков, сессии Discord, Telegram, Steam и Roblox. В его списке также токены Microsoft, SSH-ключи и ключи облаков, скриншоты и пароли от всех сохранённых сетей Wi-Fi. Пароли криптокошельков он пытается подобрать встроенным модулем, а после работы удаляет себя.
Как работает ИИ-аналитик
Из украденного VOLTA собирает профиль: местоположение и домашний адрес, работодатель, примерный год рождения, последние цифры карты, рабочие пространства Slack. Затем он дополняет картину чужими сессиями. В почте Gmail ищет чеки Amazon, DoorDash, Uber Eats, Walmart и PayPal, чтобы подтвердить адрес, а инвентарь Roblox оценивает по живым ценам.
Всё это уходит через сервис OpenRouter в языковую модель. По умолчанию VOLTA обращается к Claude Opus 4.6 от Anthropic. Если в ответе встречаются фразы вроде «я не могу», программа переключается на Kimi K2, а затем на Gemini 2.5 Flash. Модели дают роль криминалиста, который готовит «оценку цели», с разделами «Сколько они стоят» и «Их защита».
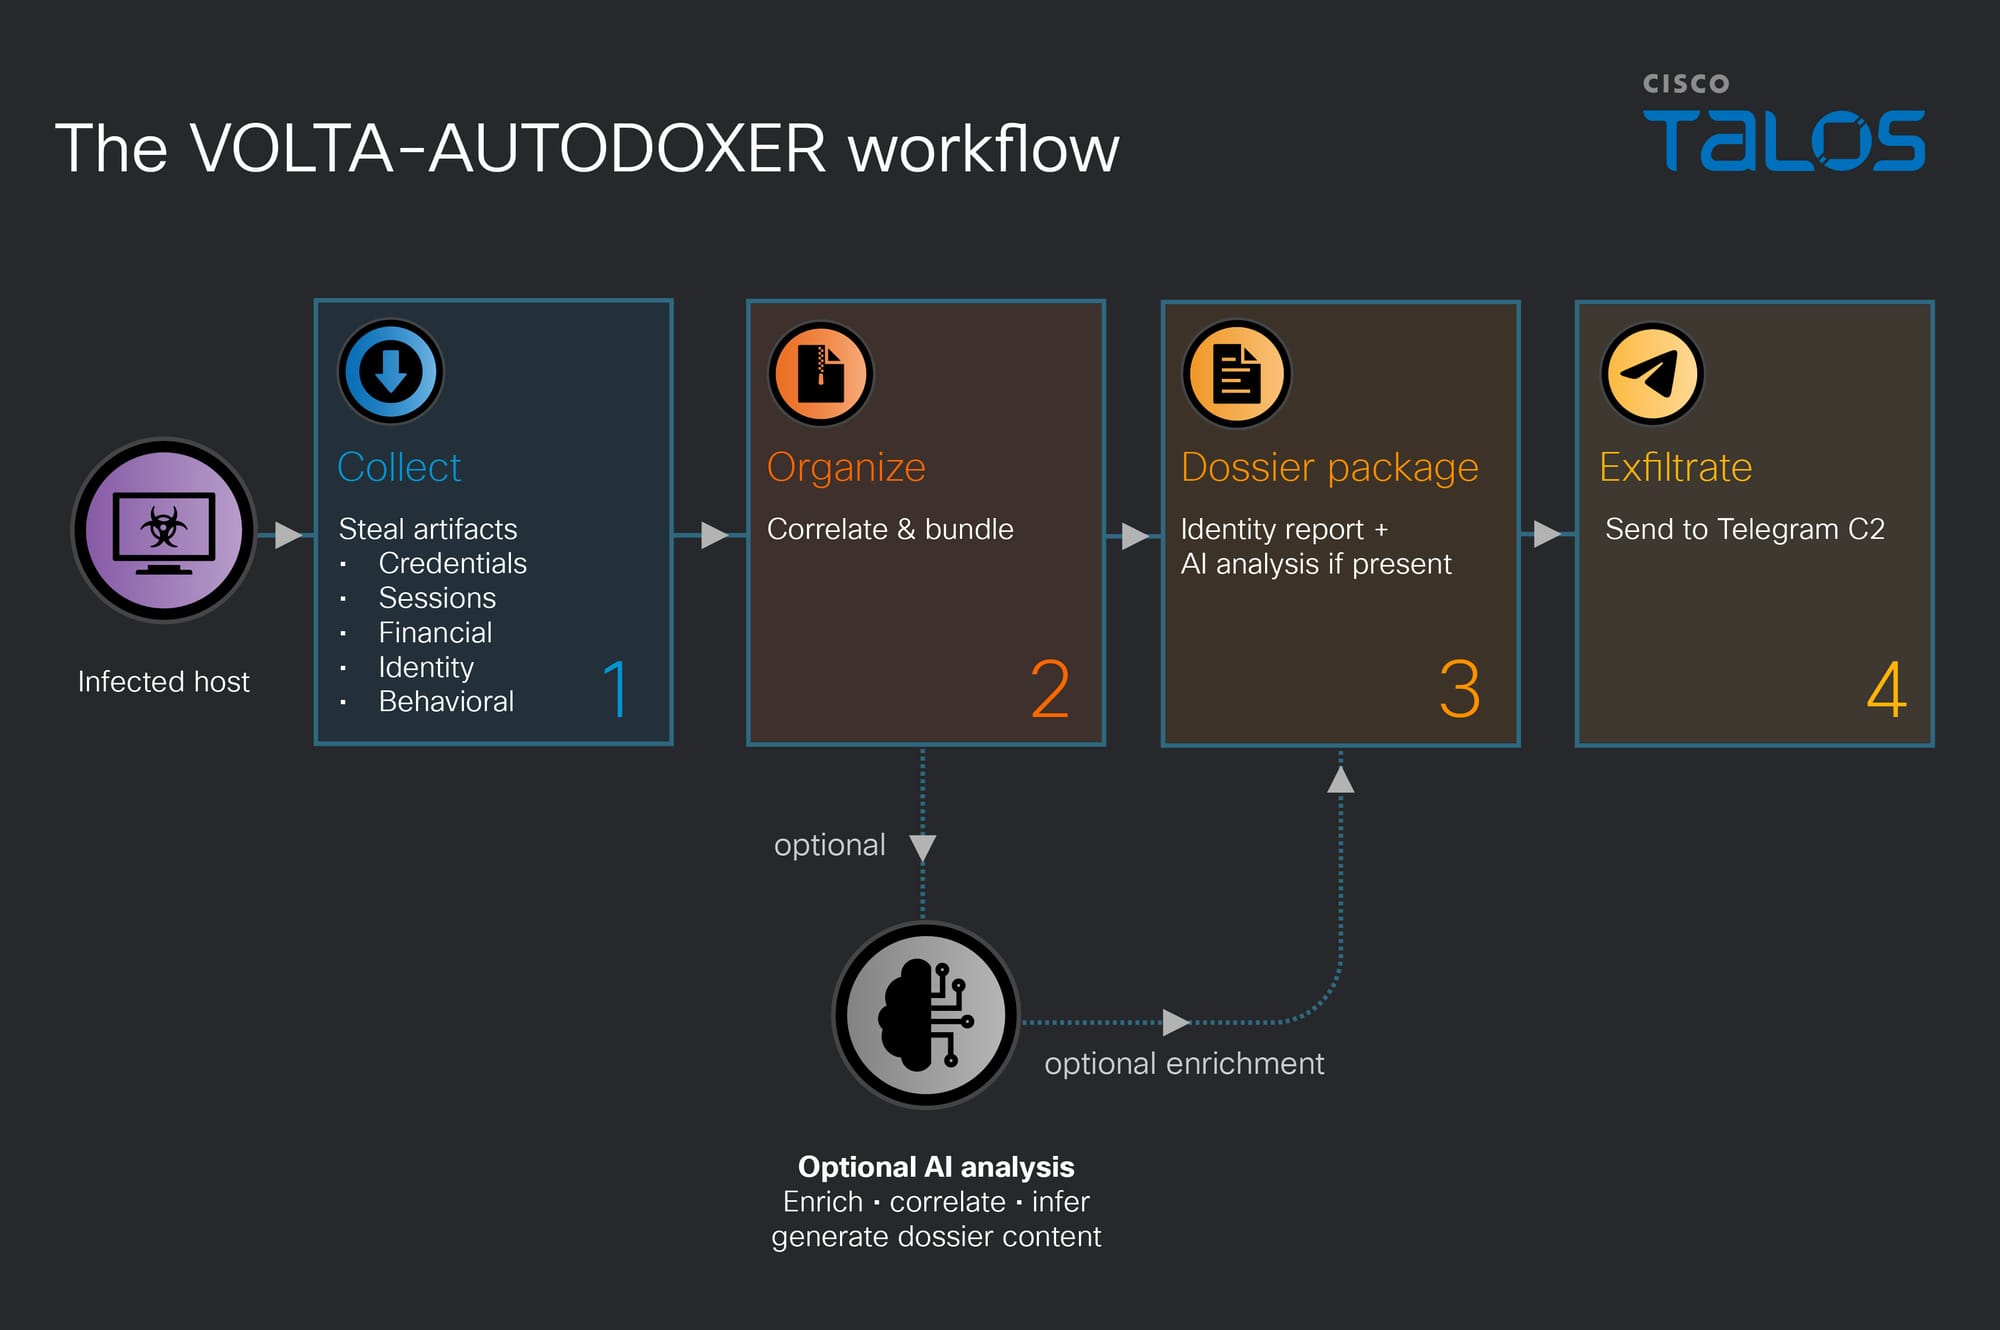
«Модель становится аналитиком оператора: она превращает сырой журнал паролей в упорядоченное досье со ссылками на доказательства», — пишет автор отчёта, исследователь Talos Райан Феттерман. По его словам, ИИ здесь не помогает взламывать, а выполняет работу разведчика, на которую раньше уходило больше всего человеческого времени.
Похоже, VOLTA продают как конструктор. Покупатель вписывает свои ключи и канал в Telegram, и сборщик выпускает для него отдельный файл. Без ключа к модели программа тоже работает, просто пропускает этап с ИИ. Как вредонос попадает на компьютеры и в каких странах его жертвы, Talos не сообщает.
Компаниям исследователи советуют следить за запуском Chrome в скрытом режиме: так VOLTA обходит защиту сохранённых паролей. Тем, кто мог заразиться, нужно отозвать токены, сменить пароли и перевести криптовалюту на новый кошелёк. Использовать ИИ-агентов во взломах уже начали и китайские хакерские группы.
Источники: Cisco Talos — исследование вредоноса VOLTA и его ИИ-модуля



