Поддельный Claude Code ставил бэкдор программистам
Удалить само расширение недостаточно: закладка остаётся в системе и запускается после каждой перезагрузки.
Фото: Phorion
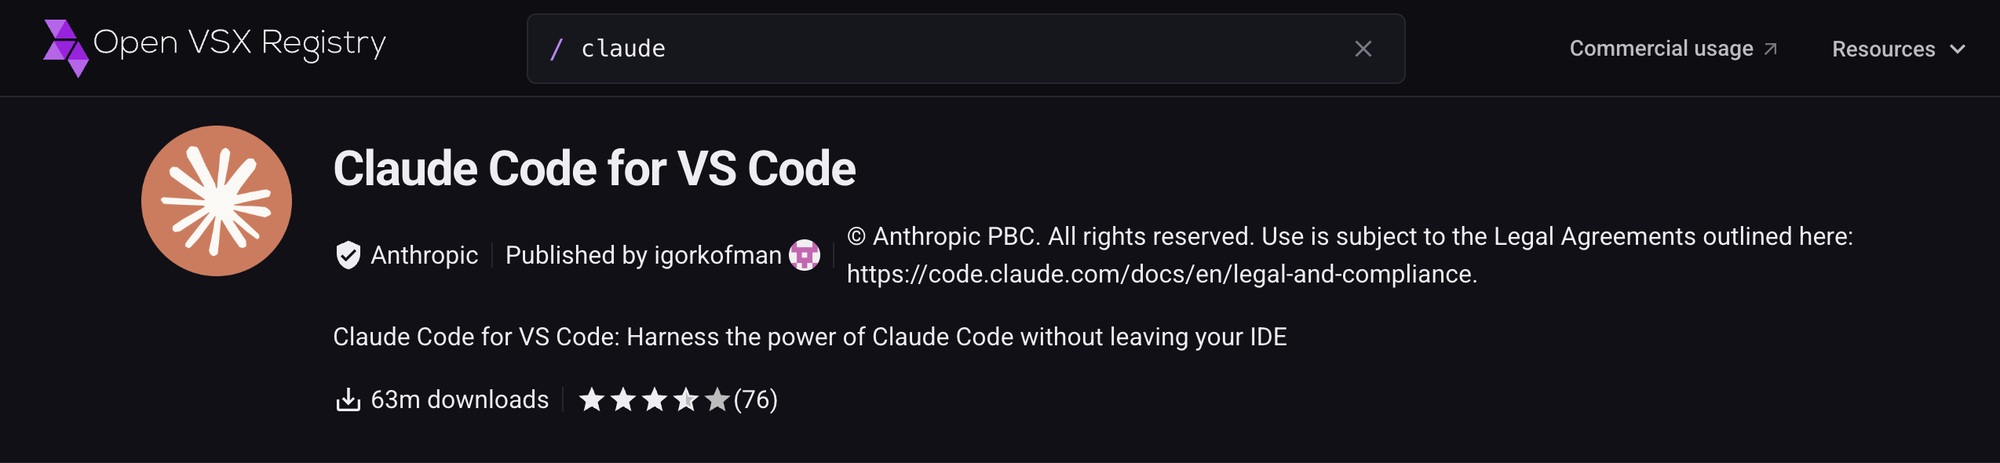
Злоумышленники выпустили поддельную версию официального расширения Claude Code для редактора VS Code. Версия 2.1.313 появилась 29 октября в каталоге Open VSX под именем Anthropic и оттуда попала в магазин расширений Cursor. Она тайно открывала атакующим удалённый доступ к компьютеру. По оценке Cursor, пострадали не больше 5000 пользователей.
Вредоносную сборку можно было скачать примерно 11 часов, с 09:27 до 20:35 по UTC. Затем Cursor удалил её и временно отключил свой магазин расширений целиком. Чистую версию 2.1.314 опубликовали в ночь на 30 октября. Как подделка попала в каталог под настоящим именем издателя, пока не установлено.
Что делала закладка
По словам Дженн Гайл, сооснователя проекта OpenSourceMalware, в основной файл расширения вставили загрузчик на 66 строк. Он срабатывал раньше легального кода, и пользователю не нужно было ничего нажимать.
Загрузчик дописывал SSH-ключ атакующего с подписью svc-telemetry в список доверенных ключей и пытался включить на машине SSH-сервер. Затем он открывал обратный туннель к серверу злоумышленников, то есть сам звонил наружу и давал им войти. Чтобы пережить перезагрузку, закладка прописывалась в автозапуск на macOS, Linux и Windows.
На сервер атакующих уходили имя компьютера и пользователя, версия системы, публичный IP и почта из настроек git. Ещё закладка собирала названия до 40 переменных окружения со словами KEY, TOKEN, SECRET, PASS, AWS и GCP. Сами значения ключей она не отправляла. Исследователь Пол Маккарти предупреждает, что даже названия показывают, какими облаками, системами сборки и типами доступов пользуется разработчик.
В Cursor уточнили, что для включения SSH нужны права администратора, которых у расширения на большинстве машин с macOS и Windows нет. Но ключ атакующего, автозапуск и отправка данных о компьютере работали и без них. «Её быстро убрали, но любой, у кого Claude Code обновляется автоматически, мог получить вредонос», — сказала Гайл.
Что делать пользователям
Cursor заявил, что вредоносную версию разработала не Anthropic, и пообещал связаться с пострадавшими напрямую. Сервер атакующих отключили вместе с хостинг-провайдером. Проверка других расширений в магазине Cursor следов подмены не нашла.
Исследователи StepSecurity советуют проверить файл ~/.ssh/authorized_keys на ключ svc-telemetry, удалить автозапуск по скриптам Cursor и обновить расширение до 2.1.314 или новее. Токены от репозиториев, облаков и систем сборки лучше сменить с другого, чистого компьютера. Anthropic публично инцидент пока не комментировала. Ранее исследователи уже показывали, как ИИ-агенты становятся орудием хакеров.
Источники: StepSecurity — разбор заражённой версии и хронология, The Hacker News — заявления Cursor и исследователей, Phorion — технический разбор бэкдора



