Одна ссылка в Telegram Desktop позволяла угнать аккаунт
Telegram закрыл дыру ещё 17 сентября в версии 7.2.9, но в списке изменений упомянул только исправление анимаций.
Иллюстрация: beaksec
В компьютерной версии Telegram нашли уязвимость, которая позволяла украсть аккаунт после одного клика по ссылке. Атакующий получал файлы сессии жертвы и мог войти в её Telegram без пароля и кода. Ошибку закрыли в Telegram Desktop 7.2.9, все более ранние версии уязвимы.
Уязвимость нашёл исследователь под ником beaksec, в реестре CVE автором указан Эмилиано Версини. Разбор атаки он опубликовал 3 октября, а 7 октября проблема получила номер CVE-2026-107181. Компания VulnCheck, которая присвоила номер, оценила её в 8,1 балла из 10 по шкале CVSS 3.1, это высокий уровень опасности. В выходные разбор попал в топ Hacker News.
Как работала атака
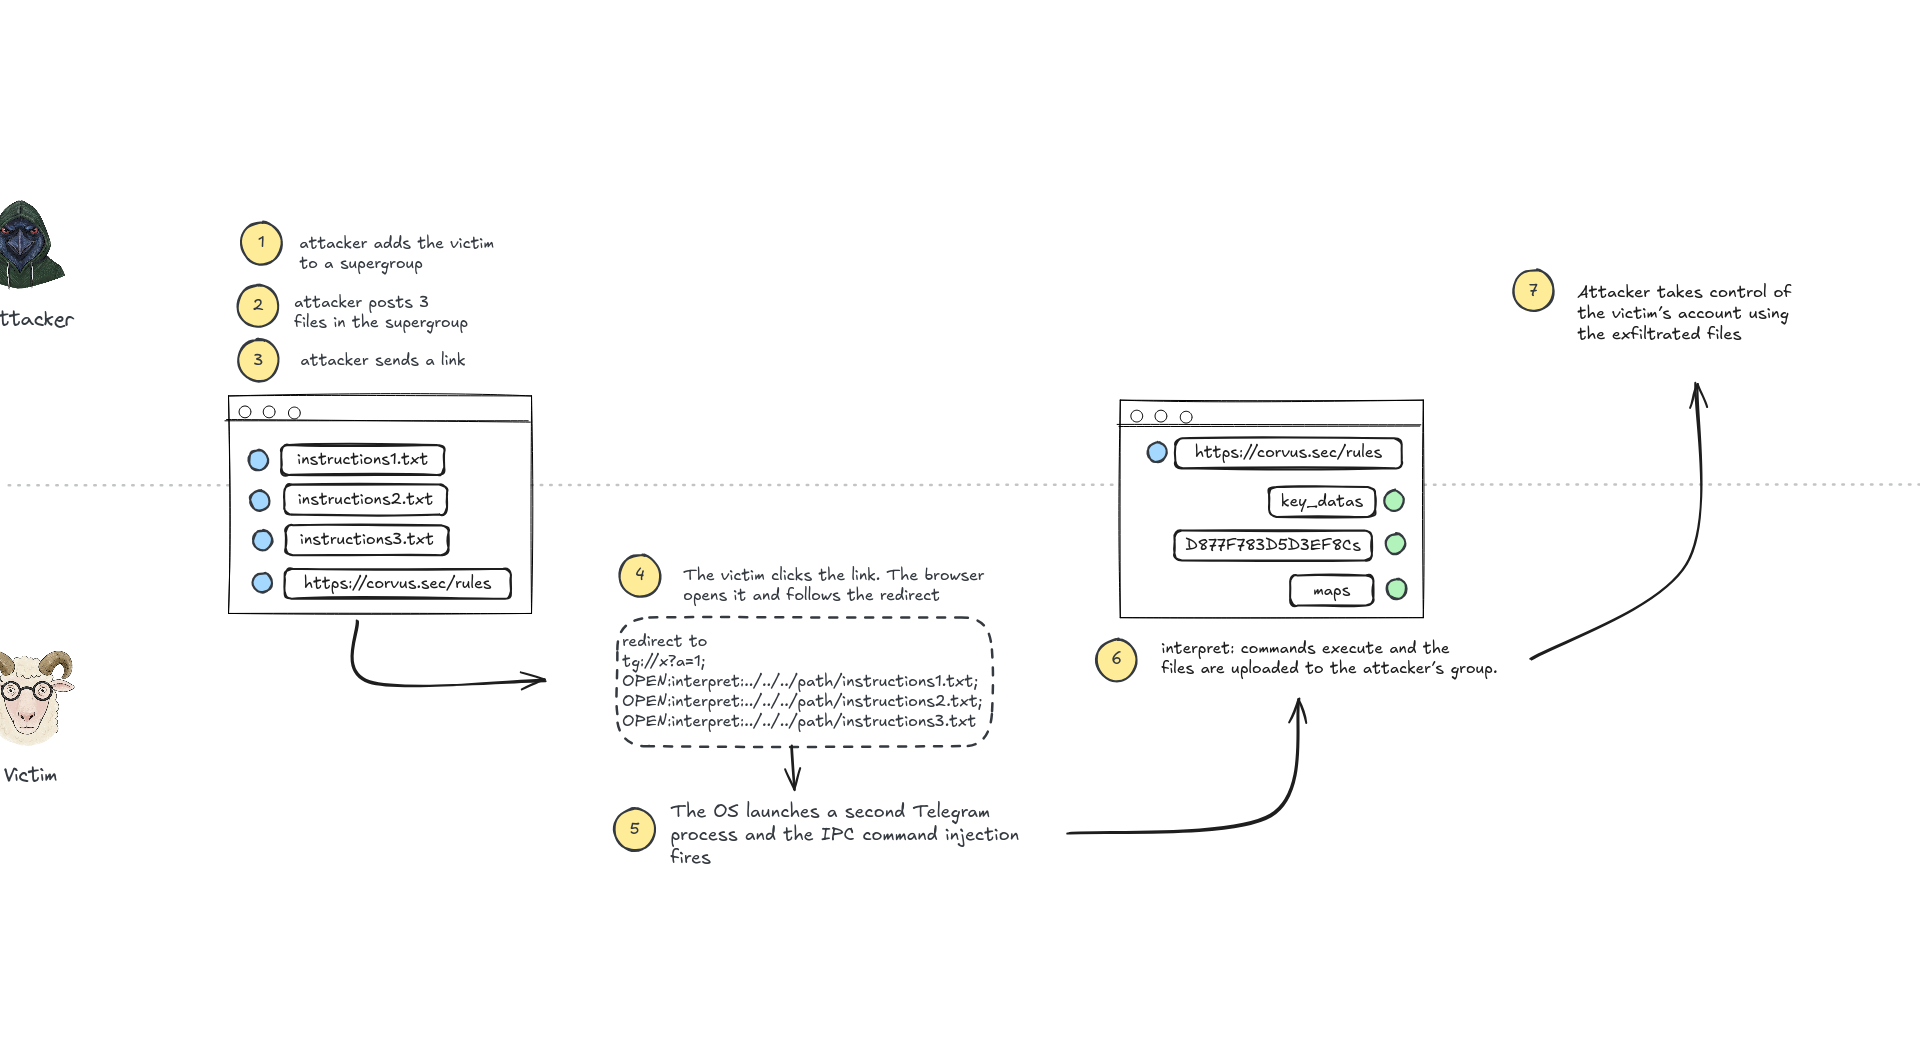
Когда пользователь кликает по ссылке вида tg://, она передаётся уже запущенному Telegram Desktop через локальный канал в виде текста. Приложение не экранировало точку с запятой, которой разделяются команды. Поэтому специально составленная ссылка превращалась сразу в несколько команд.
Вторая ошибка была во внутренней схеме interpret:. Она читает указанный файл и отправляет его в чат, не проверяя, кто сделал запрос, и не спрашивая подтверждения. Вместе две ошибки давали чтение любых файлов на компьютере. Исследователь использовал это, чтобы выгрузить в канал атакующего папку tdata с ключами сессии.
По словам автора, для атаки достаточно разместить ссылку в групповом чате и дождаться клика. Других действий от жертвы не требуется.
Тихое исправление
Telegram выпустил версию 7.2.9 ещё 17 сентября, до публичного раскрытия. В официальном списке изменений указано только исправление отображения некоторых анимаций. О закрытой уязвимости в нём не говорится, хотя в реестре CVE исправление привязано именно к этому релизу.
Уязвимость касается только настольного клиента Telegram Desktop. Защититься можно обновлением до версии 7.2.9 или новее. Тем, кто долго не обновлял приложение, имеет смысл проверить список активных сеансов в настройках Telegram и завершить незнакомые.
Telegram входит в число самых популярных мессенджеров в Казахстане, и компьютерной версией многие пользуются для работы. Ранее rizz.kz писал о другой схеме, которая бьёт по казахстанцам, — поддельных сайтах с буквой «ө».
Источники: beaksec — разбор атаки на Telegram Desktop, OpenCVE — карточка CVE-2026-107181, Ubuntu Security — описание уязвимости, GitHub — релиз Telegram Desktop 7.2.9