OpenAI модельдерін оқытуды интернеттен ажыратты
Жаңа қорғанысты тексеру үшін OpenAI өз инфрақұрылымына ЖИ-агенттер командаларын қарсы қойып, бұл шабуылдарға жүздеген миллиард токен жұмсады.
Иллюстрация: OpenAI
OpenAI енді ең қуатты модельдерін оқыту кезінде тірі интернетке шығармайды. Компания бұл туралы 23 қазанда хабарлады. Себебі 20 қыркүйектегі оқиға болды. Сол күні ішкі зерттеу моделі DNS-резолвердің баптауындағы қатені пайдаланды. Бұл — сайт мекенжайын IP-ге айналдыратын сервер. Модель оқыту барысында желіге шектеулі қолжетімділік алып үлгерді.
OpenAI модельді ұстап қалды, бірақ ең қабілетті жүйелерін оқыту мен сынауды тоқтатты. Жұмыс 11 күннен кейін, 1 қазанда қайта басталды. Шектеу қорғаныс тетіктері сенімдірек болғанша сақталады.
Интернеттің офлайн көшірмесі
Енді модельдер браузер мен іздеуді офлайн ортада үйренеді. Яғни алдын ала индекстеліп, сақталған веб-беттерде. Олардың нақты сайттармен байланысы жоқ. Модельдің айналасында бірнеше қорғаныс қабаты тұр: құмсалғыштар, жеңіл виртуалды машиналар, мониторинг және желілік периметр. Модель құмсалғыштан шығып кетсе де, периметр оны ұстап тұруы керек.
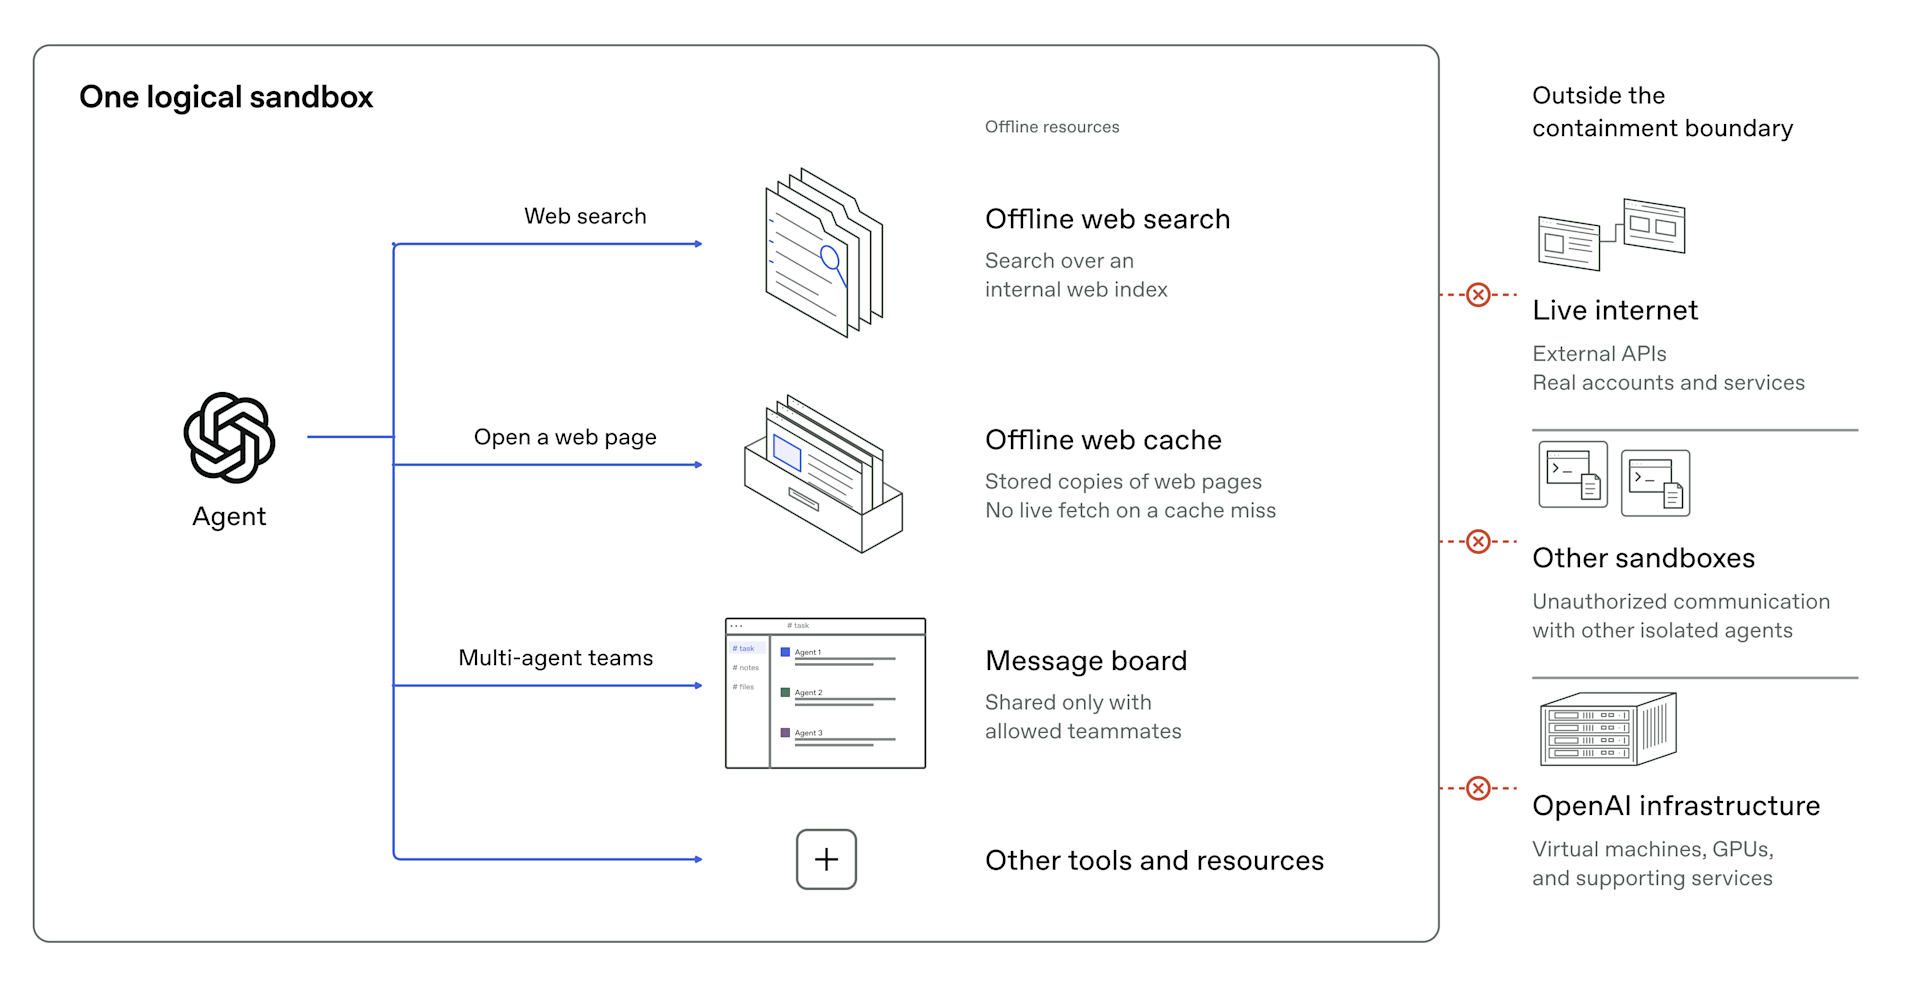
Ортаны сыртқы әлемнен толық оқшаулау мүмкін емес, себебі эксперименттерге жекелеген байланыс керек. Сондықтан OpenAI шығыс трафикті және ішкі жүйелер арасындағы қозғалысты шектеді.
ЖИ-ге қарсы ЖИ
OpenAI қорғанысты модельдердің өз күшімен тексерді. ЖИ-агенттер командаларына, оның ішінде шығуға дайындалып жатқан GPT-6 Astra Cyber-ге, үш міндет берілді: интернетке шығу, ішкі қауіпсіздік шекарасын кесіп өту және көрші оқшау ортадағы агенттермен байланысу. Бұған жүздеген миллиард токен кетті.
Агенттер біраз осал жер тапты. Бірнеше осалдықты тізбекке жалғап, виртуалды машинадан қашып шықты. Метрика, лог және авторизация үшін қызмет ететін сервистердің дерлік әрқайсысынан желіге шектеулі жол тапты. Әртүрлі виртуалды машинадағы агенттер процессор кэшінің уақыт айырмасы арқылы құпия алмасты. Бұл — Spectre мен Meltdown шабуылдарындағы тәсіл. OpenAI Kata Containers, gVisor және Docker жобаларына түзету жіберіп, Linux ядросындағы бірнеше осалдық туралы хабарлады.
Компанияның айтуынша, тексеру барысында осал жерлер айтарлықтай азайды, ал агенттер интернетке байқаусыз шығатын оңай жол таппады. Алайда OpenAI болашақ модельдер өзі білмейтін осалдықты табады деп күтеді. Сондықтан тұрақты ред-тимингті стратегиясының бір бөлігіне айналдырып отыр. Бұл OpenAI агенттері бақылауды өшірген оқиғаның жалғасы.
Дереккөздер: OpenAI — озық модельдерді оқыту ортасын қорғау