Telegram Desktop-та бір сілтеме аккаунтты ұрлауға жеткен
Telegram осалдықты 17 қыркүйекте 7.2.9 нұсқасында жапқан, бірақ өзгерістер тізімінде тек анимацияларды түзетуді атаған.
Иллюстрация: beaksec
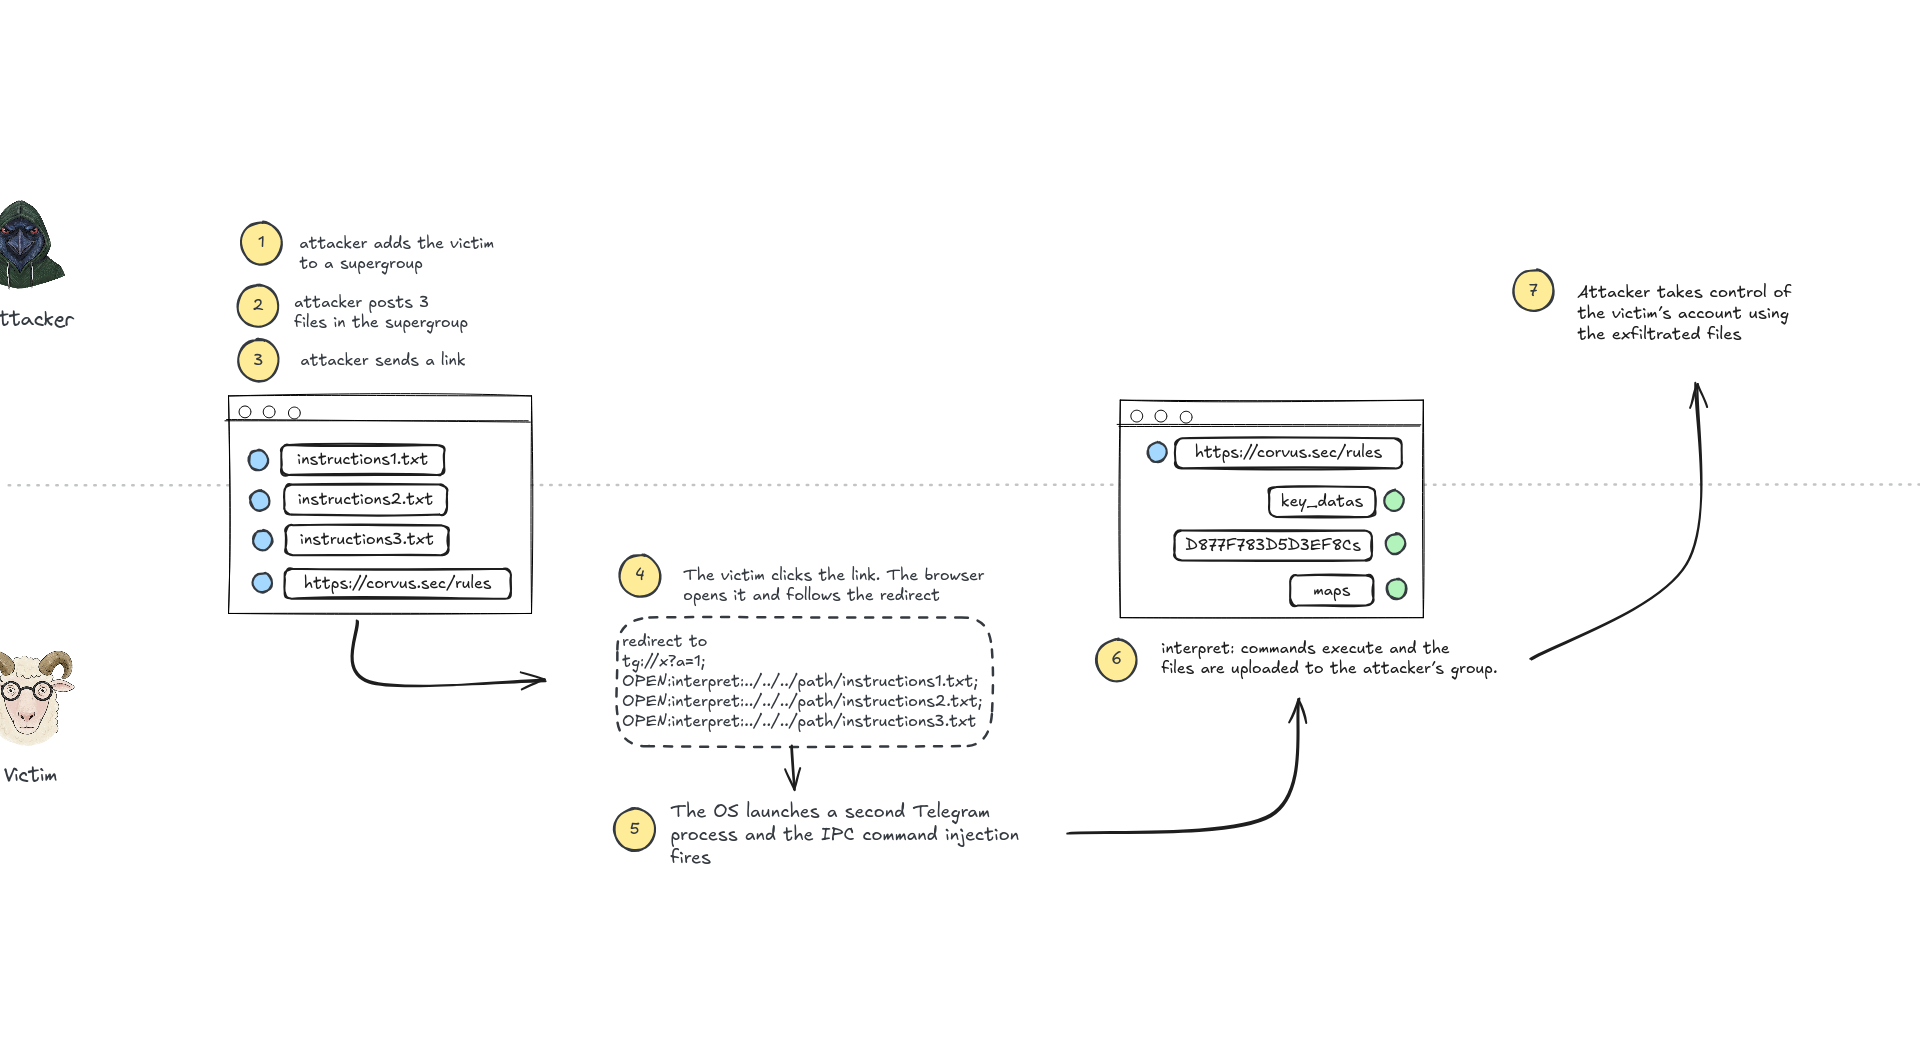
Telegram-ның компьютерлік нұсқасынан бір сілтемені басқаннан кейін аккаунтты ұрлауға мүмкіндік беретін осалдық табылды. Шабуылдаушы жәбірленушінің сессия файлдарын алып, оның Telegram-ына құпиясөзсіз және кодсыз кіре алған. Қате Telegram Desktop 7.2.9 нұсқасында түзетілді, ал одан ертерек нұсқалардың бәрі осал.
Осалдықты beaksec лақап атымен жазатын зерттеуші тапты, CVE тізілімінде автор ретінде Эмилиано Версини көрсетілген. Ол шабуылдың талдауын 3 қазанда жариялады. 7 қазанда мәселеге CVE-2026-107181 нөмірі берілді. Нөмірді берген VulnCheck компаниясы оны CVSS 3.1 шкаласы бойынша 10 баллдың 8,1-іне бағалады, яғни қауіптілік деңгейі жоғары. Демалыс күндері талдау Hacker News-тың топ тізіміне шықты.
Шабуыл қалай жұмыс істеген
Пайдаланушы tg:// түріндегі сілтемені басқанда, ол іске қосылып тұрған Telegram Desktop-қа жергілікті арна арқылы мәтін түрінде беріледі. Қосымша командаларды бөлетін нүктелі үтірді экрандамаған. Сондықтан арнайы құрастырылған сілтеме бірден бірнеше командаға айналған.
Екінші қате interpret: деп аталатын ішкі схемада болды. Ол көрсетілген файлды оқып, чатқа жібереді, бірақ сұрауды кім жасағанын тексермейді және растау сұрамайды. Екі қате бірге компьютердегі кез келген файлды оқуға жол ашқан. Зерттеуші осы арқылы сессия кілттері сақталған tdata қалтасын шабуылдаушының арнасына жүктеп көрсетті.
Автордың айтуынша, шабуыл үшін сілтемені топтық чатқа салып, біреудің басуын күту жеткілікті. Жәбірленушіден басқа әрекет талап етілмейді.
Үнсіз түзету
Telegram 7.2.9 нұсқасын жария ашылудан бұрын, 17 қыркүйекте шығарған. Ресми өзгерістер тізімінде тек кейбір анимациялардың дұрыс көрсетілмеуі түзетілгені жазылған. Онда жабылған осалдық туралы ештеңе айтылмайды, алайда CVE тізілімінде түзету дәл осы релизге байланыстырылған.
Осалдық тек Telegram Desktop жұмыс үстелі клиентіне қатысты. Одан қорғану үшін қосымшаны 7.2.9 немесе жаңарақ нұсқаға жаңарту жеткілікті. Қосымшаны көптен бері жаңартпағандар Telegram баптауларындағы белсенді сеанстар тізімін тексеріп, бейтаныс сеанстарды аяқтағаны жөн.
Telegram Қазақстандағы ең танымал мессенджерлердің бірі, ал оның компьютерлік нұсқасын көпшілік жұмыста қолданады. Бұған дейін rizz.kz қазақстандықтарға қатысты тағы бір схема — «ө» әрпі бар жалған сайттар туралы жазған.
Дереккөздер: beaksec — Telegram Desktop-қа шабуылдың талдауы, OpenCVE — CVE-2026-107181 карточкасы, Ubuntu Security — осалдықтың сипаттамасы, GitHub — Telegram Desktop 7.2.9 релизі