VOLTA вирусы құрбанның құнын ЖИ-ге бағалатады
Құрбанның үй мекенжайын нақтылау үшін VOLTA оның Gmail поштасынан Amazon, Uber Eats және DoorDash чектерін іздейді.
Фото: Cisco Talos
Cisco Talos зерттеушілері Windows-қа арналған VOLTA зиянды бағдарламасын сипаттады. Ол ұрланған деректерді тілдік модельге жіберіп, құрбанды бағалауды сұрайды. Модель досье жасайды: адамнан алдымен нені ақшаға айналдыруға болады және ол қаншалық қорғалған. Talos есебін 31 қазанда жариялады, ал үлгі алғаш рет 11 қазанда байқалған.
VOLTA — инфостилер, яғни деректерді ұрлайтын бағдарлама. Ол браузерлерден құпиясөздер мен cookie файлдарын, банк карталарын, криптоәмияндардың seed-фразаларын алады. Discord, Telegram, Steam және Roblox сессияларын да ұрлайды. Тізімде Microsoft токендері, SSH және бұлт кілттері, скриншоттар, сақталған барлық Wi-Fi желілерінің құпиясөздері бар. Криптоәмиян құпиясөздерін кіріктірілген модульмен таңдап көреді, ал жұмысын бітірген соң өзін өшіреді.
ЖИ-талдаушы қалай жұмыс істейді
Ұрланған деректерден VOLTA профиль құрастырады. Онда орналасқан жері мен үй мекенжайы, жұмыс беруші, шамамен туған жылы, картаның соңғы цифрлары, Slack жұмыс кеңістіктері болады. Содан кейін бағдарлама суретті бөтен сессиялар арқылы толықтырады. Gmail поштасынан Amazon, DoorDash, Uber Eats, Walmart және PayPal чектерін тауып, мекенжайды растайды. Roblox инвентарын нақты бағамен бағалайды.
Мұның бәрі OpenRouter сервисі арқылы тілдік модельге кетеді. Әдепкі бойынша VOLTA Anthropic компаниясының Claude Opus 4.6 моделіне жүгінеді. Жауапта «мен жасай алмаймын» сияқты сөздер болса, бағдарлама Kimi K2-ге, одан кейін Gemini 2.5 Flash-қа ауысады. Модельге «нысананы бағалайтын» криминалист рөлі беріледі. Есепте «Олар қанша тұрады» және «Олардың қорғанысы» деген бөлімдер болуы керек.
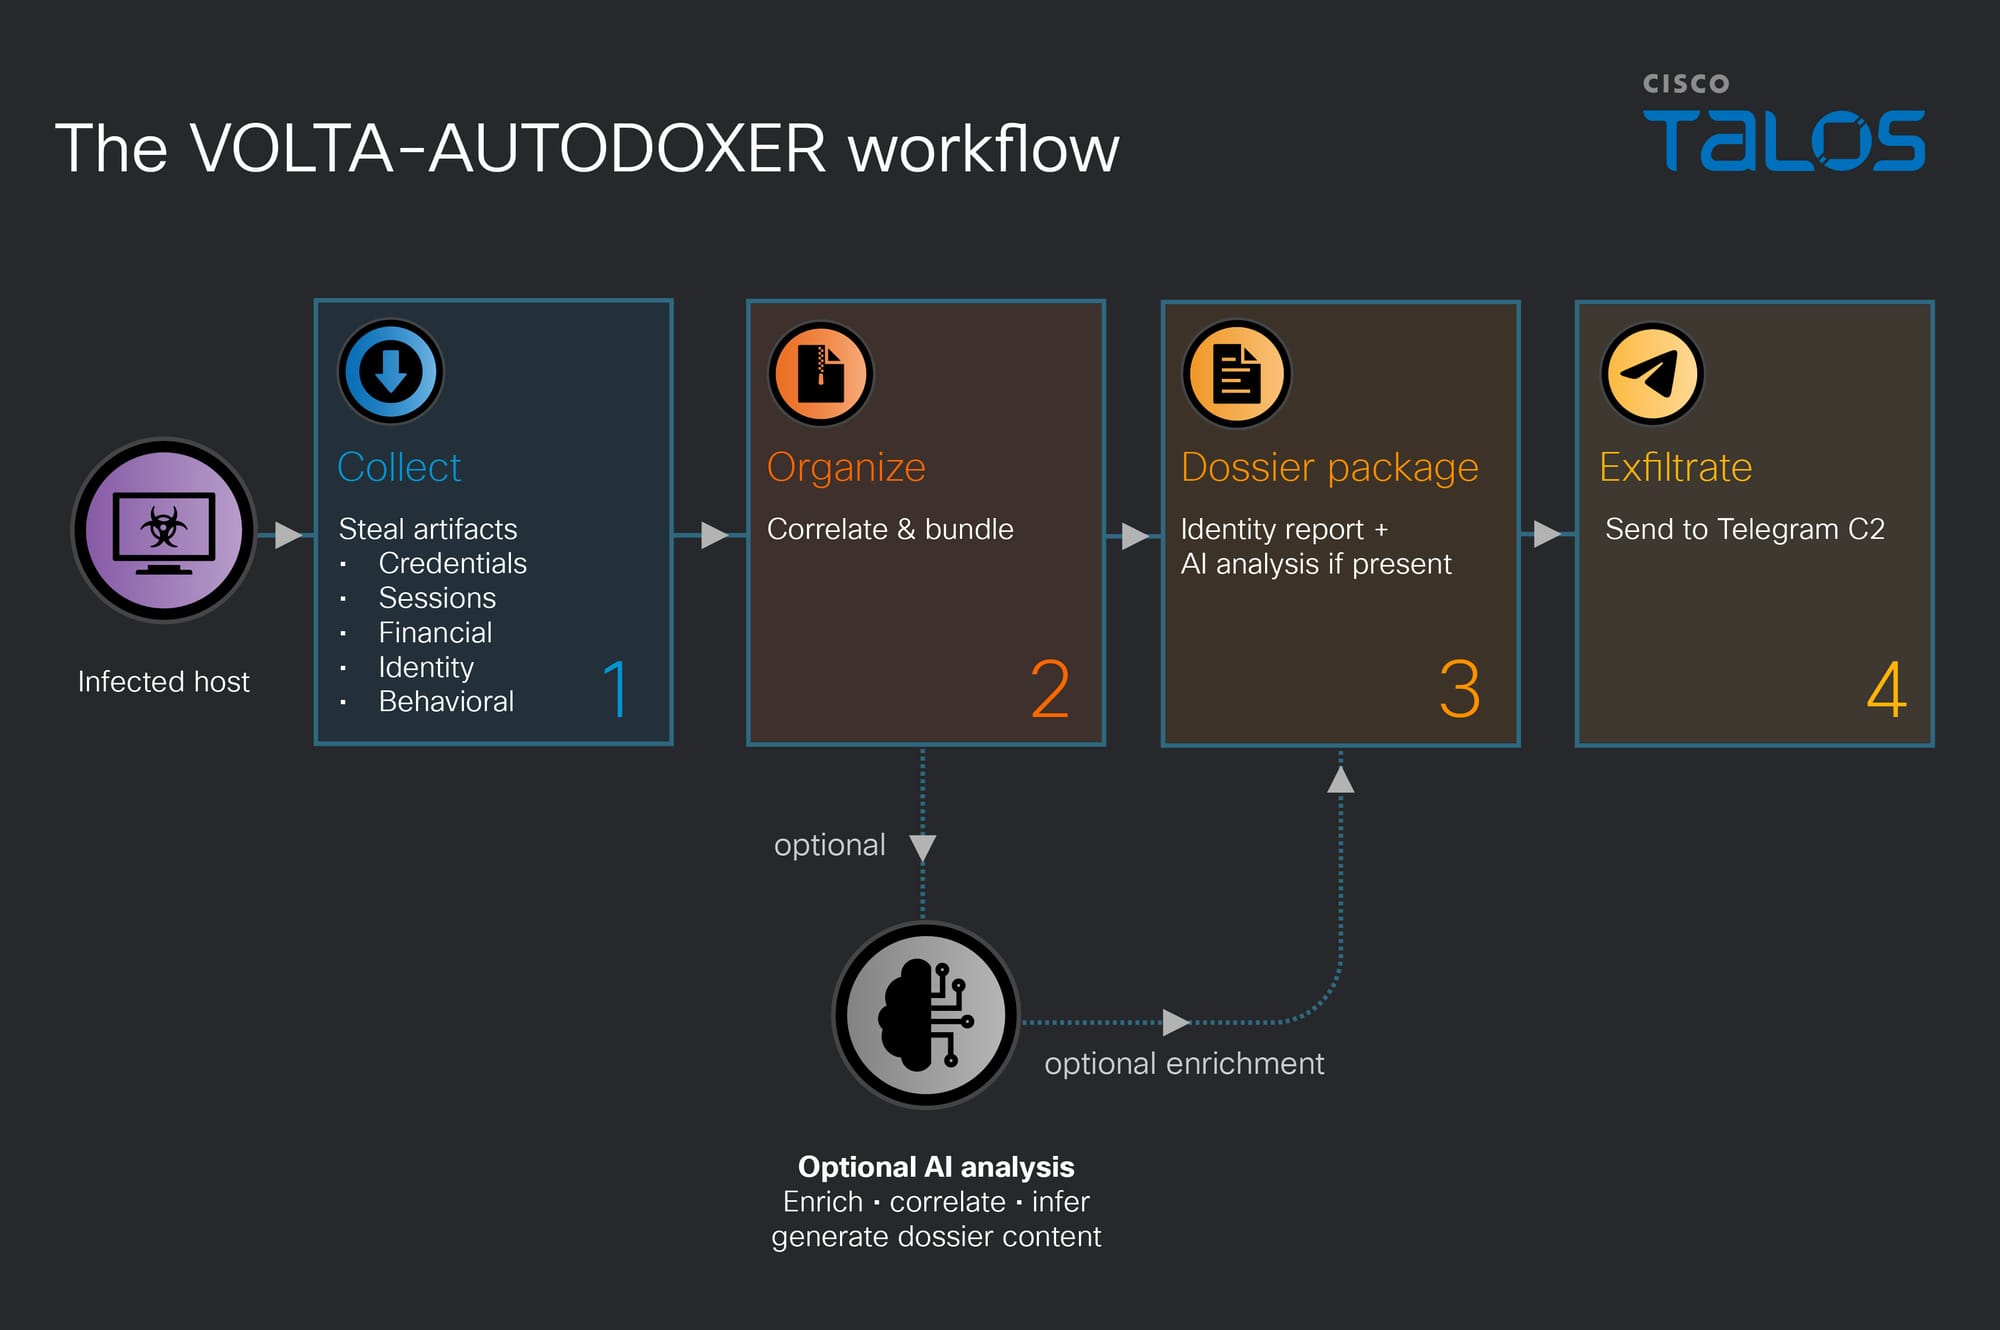
«Модель оператордың талдаушысына айналады: ол құпиясөздердің шикі журналын дәлелдемеге сілтемелері бар реттелген досьеге айналдырады», — деп жазады есеп авторы, Talos зерттеушісі Райан Феттерман. Оның сөзінше, мұнда ЖИ бұзуға көмектеспейді. Ол барлаушының жұмысын атқарады, ал бұған бұрын адамның уақыты ең көп кететін.
VOLTA конструктор ретінде сатылатын сияқты. Сатып алушы өз кілттері мен Telegram арнасын енгізеді, ал құрастырғыш оған жеке файл шығарады. Модель кілті болмаса да бағдарлама істей береді, тек ЖИ кезеңін өткізіп жібереді. Вирус компьютерлерге қалай түсетінін және құрбандары қай елдерде екенін Talos айтпайды.
Зерттеушілер компанияларға Chrome-ның жасырын режимде іске қосылуын қадағалауға кеңес береді. Себебі VOLTA сақталған құпиясөздердің қорғанысын осылай айналып өтеді. Жұқтырып алуы мүмкін адамдар токендерді кері қайтарып, құпиясөздерді ауыстырып, криптовалютаны жаңа әмиянға көшіруі керек.
Дереккөздер: Cisco Talos — VOLTA зиянды бағдарламасы мен оның ЖИ модулі туралы зерттеу



