Жалған Claude Code бағдарламашыларға бэкдор орнатты
Кеңейтуді өшіру жеткіліксіз: жасырын код жүйеде қалып, әр қайта жүктелген сайын іске қосылады.
Фото: Phorion
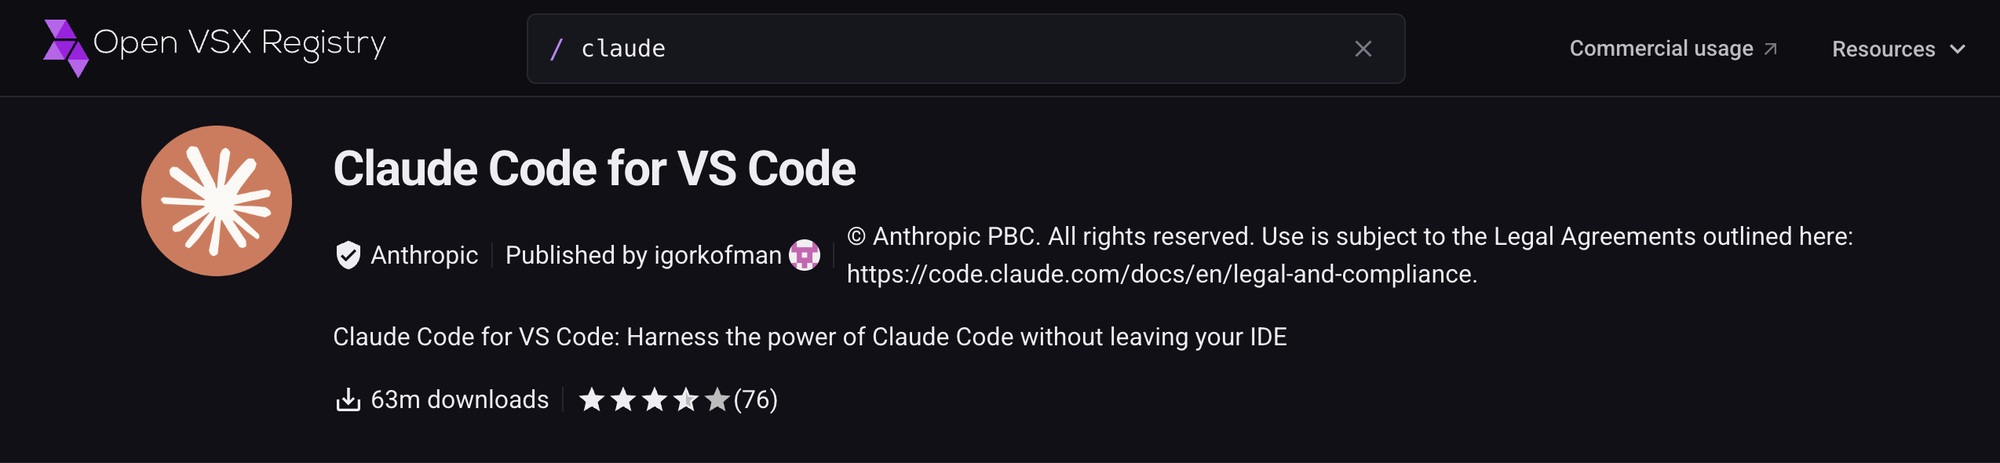
Шабуылдаушылар VS Code редакторына арналған ресми Claude Code кеңейтуінің жалған нұсқасын шығарды. 2.1.313 нұсқасы 29 қазанда Open VSX каталогында Anthropic атымен пайда болды, ал одан Cursor кеңейтулер дүкеніне түсті. Ол компьютерге шабуылдаушыларға жасырын қашықтан кіру жолын ашты. Cursor бағалауынша, 5000-нан аспайтын пайдаланушы зардап шекті.
Зиянды жинақты шамамен 11 сағат бойы, UTC бойынша 09:27-ден 20:35-ке дейін жүктеп алуға болатын еді. Кейін Cursor оны өшіріп, кеңейтулер дүкенін уақытша толық тоқтатты. Таза 2.1.314 нұсқасы 30 қазанға қараған түні жарияланды. Жалған нұсқа каталогқа нағыз баспагердің атымен қалай кіргені әзірге белгісіз.
Жасырын код не істеді
OpenSourceMalware жобасының негізін қалаушылардың бірі Дженн Гайлдың айтуынша, кеңейтудің негізгі файлына 66 жолдық жүктегіш қосылған. Ол заңды кодтан бұрын іске қосылды, сондықтан пайдаланушыға ештеңе басудың қажеті болмады.
Жүктегіш svc-telemetry белгісі бар шабуылдаушы SSH кілтін сенімді кілттер тізіміне жазып, компьютерде SSH серверін қосуға тырысты. Содан кейін шабуылдаушылар серверіне кері туннель ашты. Яғни компьютердің өзі сыртқа қосылып, оларға кіруге жол берді. Қайта жүктеуден кейін де жұмыс істеу үшін жасырын код macOS, Linux және Windows жүйелерінде автоіске қосуға жазылды.
Шабуылдаушылар серверіне компьютер мен пайдаланушы аты, жүйе нұсқасы, жария IP және git баптауларындағы пошта кетті. Сонымен бірге код KEY, TOKEN, SECRET, PASS, AWS және GCP сөздері бар 40-қа дейін орта айнымалысының атауын жинады. Кілттердің өз мәндерін жібермеді. Алайда зерттеуші Пол Маккарти атаулардың өзі әзірлеушінің қандай бұлтты, құрастыру жүйесін және кіру түрлерін қолданатынын көрсететінін ескертеді.
Cursor SSH-ты қосу үшін әкімші құқығы керек екенін нақтылады. macOS пен Windows жүйесіндегі машиналардың көбінде кеңейтуде ондай құқық жоқ. Бірақ шабуылдаушы кілті, автоіске қосу және компьютер туралы деректерді жіберу онсыз да жұмыс істеді. «Оны тез алып тастады, бірақ Claude Code автоматты түрде жаңартылатын кез келген адам зиянды бағдарламаны алып қалуы мүмкін еді», — деді Гайл.
Пайдаланушылар не істеуі керек
Cursor зиянды нұсқаны Anthropic жасамағанын мәлімдеп, зардап шеккендермен тікелей байланысатынын айтты. Шабуылдаушылар серверін хостинг-провайдермен бірге өшірді. Cursor дүкеніндегі басқа кеңейтулерді тексергенде алмастыру іздері табылмады.
StepSecurity зерттеушілері ~/.ssh/authorized_keys файлында svc-telemetry кілтінің бар-жоғын тексеруге, Cursor скрипттерімен автоіске қосуды өшіруге және кеңейтуді 2.1.314 не одан жаңа нұсқаға жаңартуға кеңес береді. Репозиторий, бұлт және құрастыру жүйелерінің токендерін басқа, таза компьютерден ауыстырған дұрыс. Anthropic оқиғаға әзірге ашық пікір білдірген жоқ. Бұған дейін зерттеушілер ЖИ агенттері хакер құралына айналатынын көрсеткен.
Дереккөздер: StepSecurity — жұқтырылған нұсқа талдауы мен хронологиясы, The Hacker News — Cursor мен зерттеушілер мәлімдемесі, Phorion — бэкдордың техникалық талдауы



