XBOW
Американский стартап, который ищет уязвимости в софте с помощью ИИ-агентов
Фото: XBOW
- Основан
- 2024
- Основатель
- Оге де Моор
- CEO
- Оге де Моор (основатель и CEO, с 2024 года)
- Сотрудники
- Более 250 (май 2026 года)
- Штаб-квартира
- Сиэтл, США
- Сайт
- xbow.com
Вехи развития
-
2006
Semmle
Будущий основатель XBOW Оге де Моор создаёт в Оксфорде компанию по анализу кода
-
2019
Сделка с GitHub
GitHub покупает Semmle, её разработки становятся GitHub Advanced Security
-
2024
Основание
Де Моор запускает XBOW вместе с инженерами из первой команды Copilot
-
2024
$20 млн
Компания выходит из тени, посевной раунд возглавляет Sequoia Capital
-
2025
Первое место на HackerOne
Автономная система возглавляет американский рейтинг охотников за багами
-
2025
Раунд B
$75 млн во главе с Altimeter, всего привлечено $117 млн
-
2026
Единорог
Раунд C на $120 млн, оценка — больше $1 млрд
-
2026
Стратегические инвесторы
Ещё $35 млн от фондов Nvidia, Samsung, Accenture и других
-
2026
Взлом Chrome
Команда с ИИ-агентами за шесть дней собирает полный эксплойт, Google платит $250 тыс.
История
XBOW — американский стартап, который учит ИИ-агентов делать работу пентестеров: искать в чужом софте уязвимости и доказывать, что ими можно воспользоваться. Компании нет и трёх лет, но за это время она успела занять первое место в рейтинге охотников за багами HackerOne, получить оценку больше $1 млрд и в октябре 2026 года взломать Google Chrome за шесть дней — с помощью тех же агентов.
Человек, который уже дважды продавал инструменты для кода
История XBOW начинается задолго до самой компании — с её основателя Оге де Моора. Он был профессором-исследователем в Оксфорде и в декабре 2006 года основал там Semmle. Компания делала инструменты для анализа исходного кода: её движок QL, позже переименованный в CodeQL, позволял писать запросы к программе почти как к базе данных и находить в ней ошибки и дыры.
Де Моор руководил Semmle 13 лет. В сентябре 2019 года её купила GitHub, сумму не раскрыли. Разработки Semmle легли в основу GitHub Advanced Security — набора функций безопасности для корпоративных клиентов платформы. Уже через пару месяцев GitHub сделала CodeQL бесплатным для исследователей и открытых проектов.
Внутри GitHub де Моор больше трёх лет руководил технологическим инкубатором. Там появился GitHub Copilot — ИИ-помощник, который дописывает код за программистом. Именно с этим проектом де Моора связывают чаще всего: в материалах о XBOW его прямо называют создателем Copilot и GitHub Advanced Security.
2024: старт с бывшей командой Copilot
XBOW де Моор основал в январе 2024 года, тогда он ещё жил в Сиэтле. Идея — соединить два его прежних направления: анализ кода на уязвимости и языковые модели. Только теперь модель должна не помогать программисту писать код, а атаковать его.
Команду собирали из знакомых людей. Часть инженеров пришла из первой команды Copilot. Направление безопасности возглавил Нико Вайсман, до этого директор по информационной безопасности Lyft. В исследовательской группе по ИИ оказался Брендан Долан-Гэвитт — тот самый, что два года спустя распишет взлом Chrome.
Посевной раунд возглавила Sequoia Capital. В числе бизнес-ангелов компания называет основателя Replit Амджада Масада и основателя Datadog Оливье Помеля. Публично XBOW заявила о себе в июле 2024 года: SecurityWeek сообщил о $20 млн венчурных денег. Тогда же де Моор рассказал, что система автономно проходит 75% веб-бенчмарков по безопасности от PortSwigger и PentesterLab, а на 104 собственных новых тестах справилась с 85% задач. Это данные самой компании.
Первым продуктом стала проверка веб-приложений. Логика простая: веб-сервисы есть почти у любой организации, и именно через них чаще всего пытаются зайти снаружи. «Веб-приложения есть у каждой организации. Поэтому потребность здесь очень срочная», — объяснял де Моор.
2025: ИИ во главе рейтинга людей
Чтобы проверить агентов не на учебных задачах, XBOW отправила их на HackerOne — платформу, где компании платят независимым хакерам за найденные дыры. До этого система тренировалась на соревнованиях формата Capture The Flag, а потом — на имитациях реальных сред.
В июне 2025 года XBOW вышла на первое место в американском рейтинге HackerOne. По данным самой компании, это первый случай, когда список возглавила автономная система, а не человек. За несколько месяцев она отправила больше тысячи отчётов. TechRepublic приводил разбивку:
- 132 уязвимости владельцы программ подтвердили и закрыли;
- 303 приняли в работу, но ещё не исправили;
- 208 оказались дублями уже известных находок;
- 209 признали информационными, без угрозы;
- по степени опасности за три месяца — 54 критических, 242 высоких, 524 средних и 65 низких.
Находки агенты делали сами, но перед отправкой их читали люди — этого требуют правила HackerOne для ИИ. Чтобы не засыпать компании ложными тревогами, в XBOW встроили отдельный слой «валидаторов»: иногда это тоже языковая модель, иногда обычные скрипты, которые проверяют, что уязвимость реальна и воспроизводится.
В том же июне 2025 года, по данным Bloomberg, XBOW привлекла $75 млн в раунде B. Его возглавил фонд Altimeter, участвовали Sequoia Capital и NFDG. Всего к этому моменту компания собрала $117 млн.
2026: единорог с почтовым ящиком в Сиэтле
В марте 2026 года XBOW закрыла раунд C на $120 млн. Его возглавили DFJ Growth и Northzone, новыми инвесторами стали Sofina и Alkeon Capital, прежние — Altimeter, NFDG и Sequoia — тоже вложились. Оценка компании превысила $1 млрд. По данным BankInfoSecurity, в XBOW тогда работали около 190 человек, а большую часть новых денег собирались потратить на вычисления — прежде всего видеокарты для работы моделей. «Мы ИИ-нативная компания, которой нужно очень много мощностей GPU», — говорил де Моор.
В мае к раунду добавились ещё $35 млн от стратегических инвесторов, и он вырос до $155 млн. Деньги дали венчурные подразделения компаний из ИТ и безопасности:
- Accenture Ventures;
- NVentures — фонд Nvidia;
- Samsung Ventures;
- S Ventures — фонд SentinelOne;
- DNX Ventures и Liberty Global Tech Ventures.
Несколько из них, по данным GeekWire, одновременно и клиенты XBOW. Всего клиентов больше сотни, среди названных — фармкомпания Moderna. Сотрудников к маю стало больше 250, они работают в США, Европе и Азии. В начале 2026 года компания назначила отдельного генерального менеджера по Южной Корее.
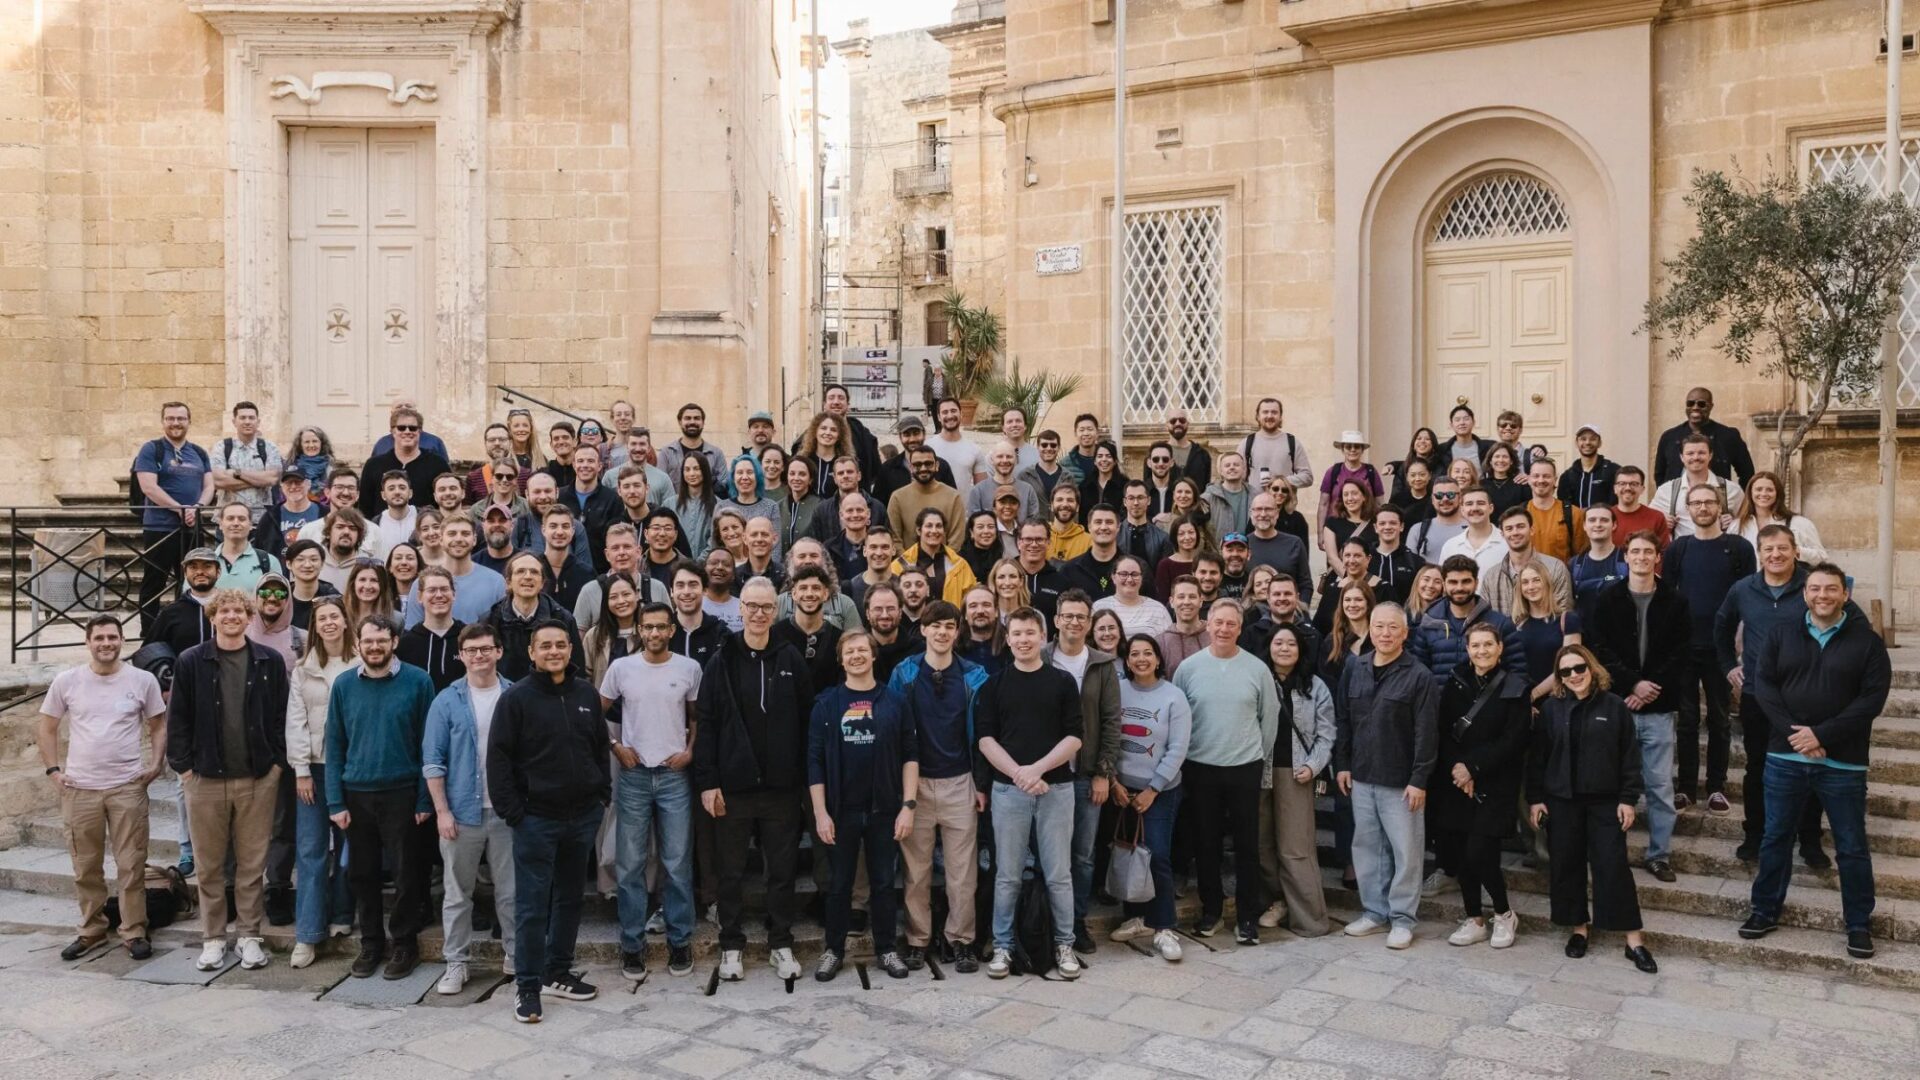
С адресом у XBOW своя история. Штаб-квартирой компания называет Сиэтл, но, как выяснил GeekWire, официальный адрес — почтовый ящик в коворкинге в районе Пайонир-сквер. Сам де Моор живёт на Мальте, там же снято общее фото команды. В Сиэтле работает сравнительно немного людей, и в компании говорят, что «открыты» к более постоянному присутствию там в будущем.
Как работает продукт
XBOW продаёт не консультантов, а платформу, которая проверяет приложения постоянно, а не раз в год, как классический пентест. Внутри — рой агентов, которые параллельно пробуют разные типы атак. «Представьте рой агентов, которые одновременно пробуют разные виды атак», — описывал схему де Моор.
Ключевые элементы, которые описывают компания и профильные издания:
- инкрементальные проверки — после обновления агенты смотрят только на изменившиеся части системы, а не гоняют всё заново;
- валидаторы, которые отсекают ложные срабатывания и подтверждают, что находку можно воспроизвести;
- подробные журналы рассуждений и действий агентов, чтобы специалисты могли их проверить;
- ручные настройки: команда безопасности задаёт доступы, границы проверки и приоритеты.
Пока платформа покрывает веб-приложения. В 2026 году компания объявила, что расширяется на мобильные и нативные приложения и делает отдельных агентов для поиска prompt injection — атак на сами ИИ-системы через подложенные инструкции.
Деньги
XBOW — частная компания и выручку не раскрывает. Известны только раунды. До раунда C, по данным компании, она привлекла $117 млн. Раунд C в марте 2026 года оценил её больше чем в $1 млрд — об этом говорится в пресс-релизе XBOW. В мае раунд C вырос до $155 млн за счёт стратегических инвесторов. Точную оценку после этого компания не называла.
Что сейчас (октябрь 2026)
Главный повод говорить о XBOW сейчас — взлом Chrome. Четверо её специалистов — Брендан Долан-Гэвитт, Андрес Луксенберг, Бауль Ли и Виллем Пинкерс — за шесть дней во время конференций Black Hat и DEF CON собрали полную цепочку атаки на Chrome для Windows. Работу вели ИИ-агенты на модели GPT-5.6 Sol от OpenAI: читали исходный код, проверяли гипотезы, писали прототипы. Люди выбирали цели и решали, какие ошибки соединять.
Цепочка состояла из трёх неизвестных ранее уязвимостей: в компиляторе Maglev движка V8, в декодере анимированных изображений WebP и в модуле отчётов о сбоях Crashpad. Вместе они позволяли выполнить код за пределами «песочницы» браузера. По оценке XBOW, под угрозой было около миллиарда пользователей. Google закрыла все три дыры в Chrome 152.0.7977.82 и заплатила команде $250 тыс. — свою максимальную награду за полный взлом Chrome. Токены для агентов обошлись примерно в $40 тыс.
«Сумма на чеке впечатляет, но важнее время, которое потребовалось нашей команде», — заявил де Моор. Долан-Гэвитт закончил свой технический разбор советом защитникам: «Готовьтесь соответственно».
Источники: The Register — взлом Chrome командой XBOW, GeekWire — $35 млн, сотрудники, клиенты и адрес в Сиэтле, Business Wire — пресс-релиз о раунде C на $120 млн, BankInfoSecurity — раунд C и устройство платформы, TechRepublic — первое место на HackerOne и раунд B, SecurityWeek — запуск XBOW и $20 млн, XBOW — посевной раунд и команда, Wikipedia — Semmle