ИИ-агенты взломали модель завода за 16 минут
Моделям не дали ни документации, ни исходного кода, но они сами разобрались, как устроен робот-манипулятор, и нашли заводские пароли производителя.
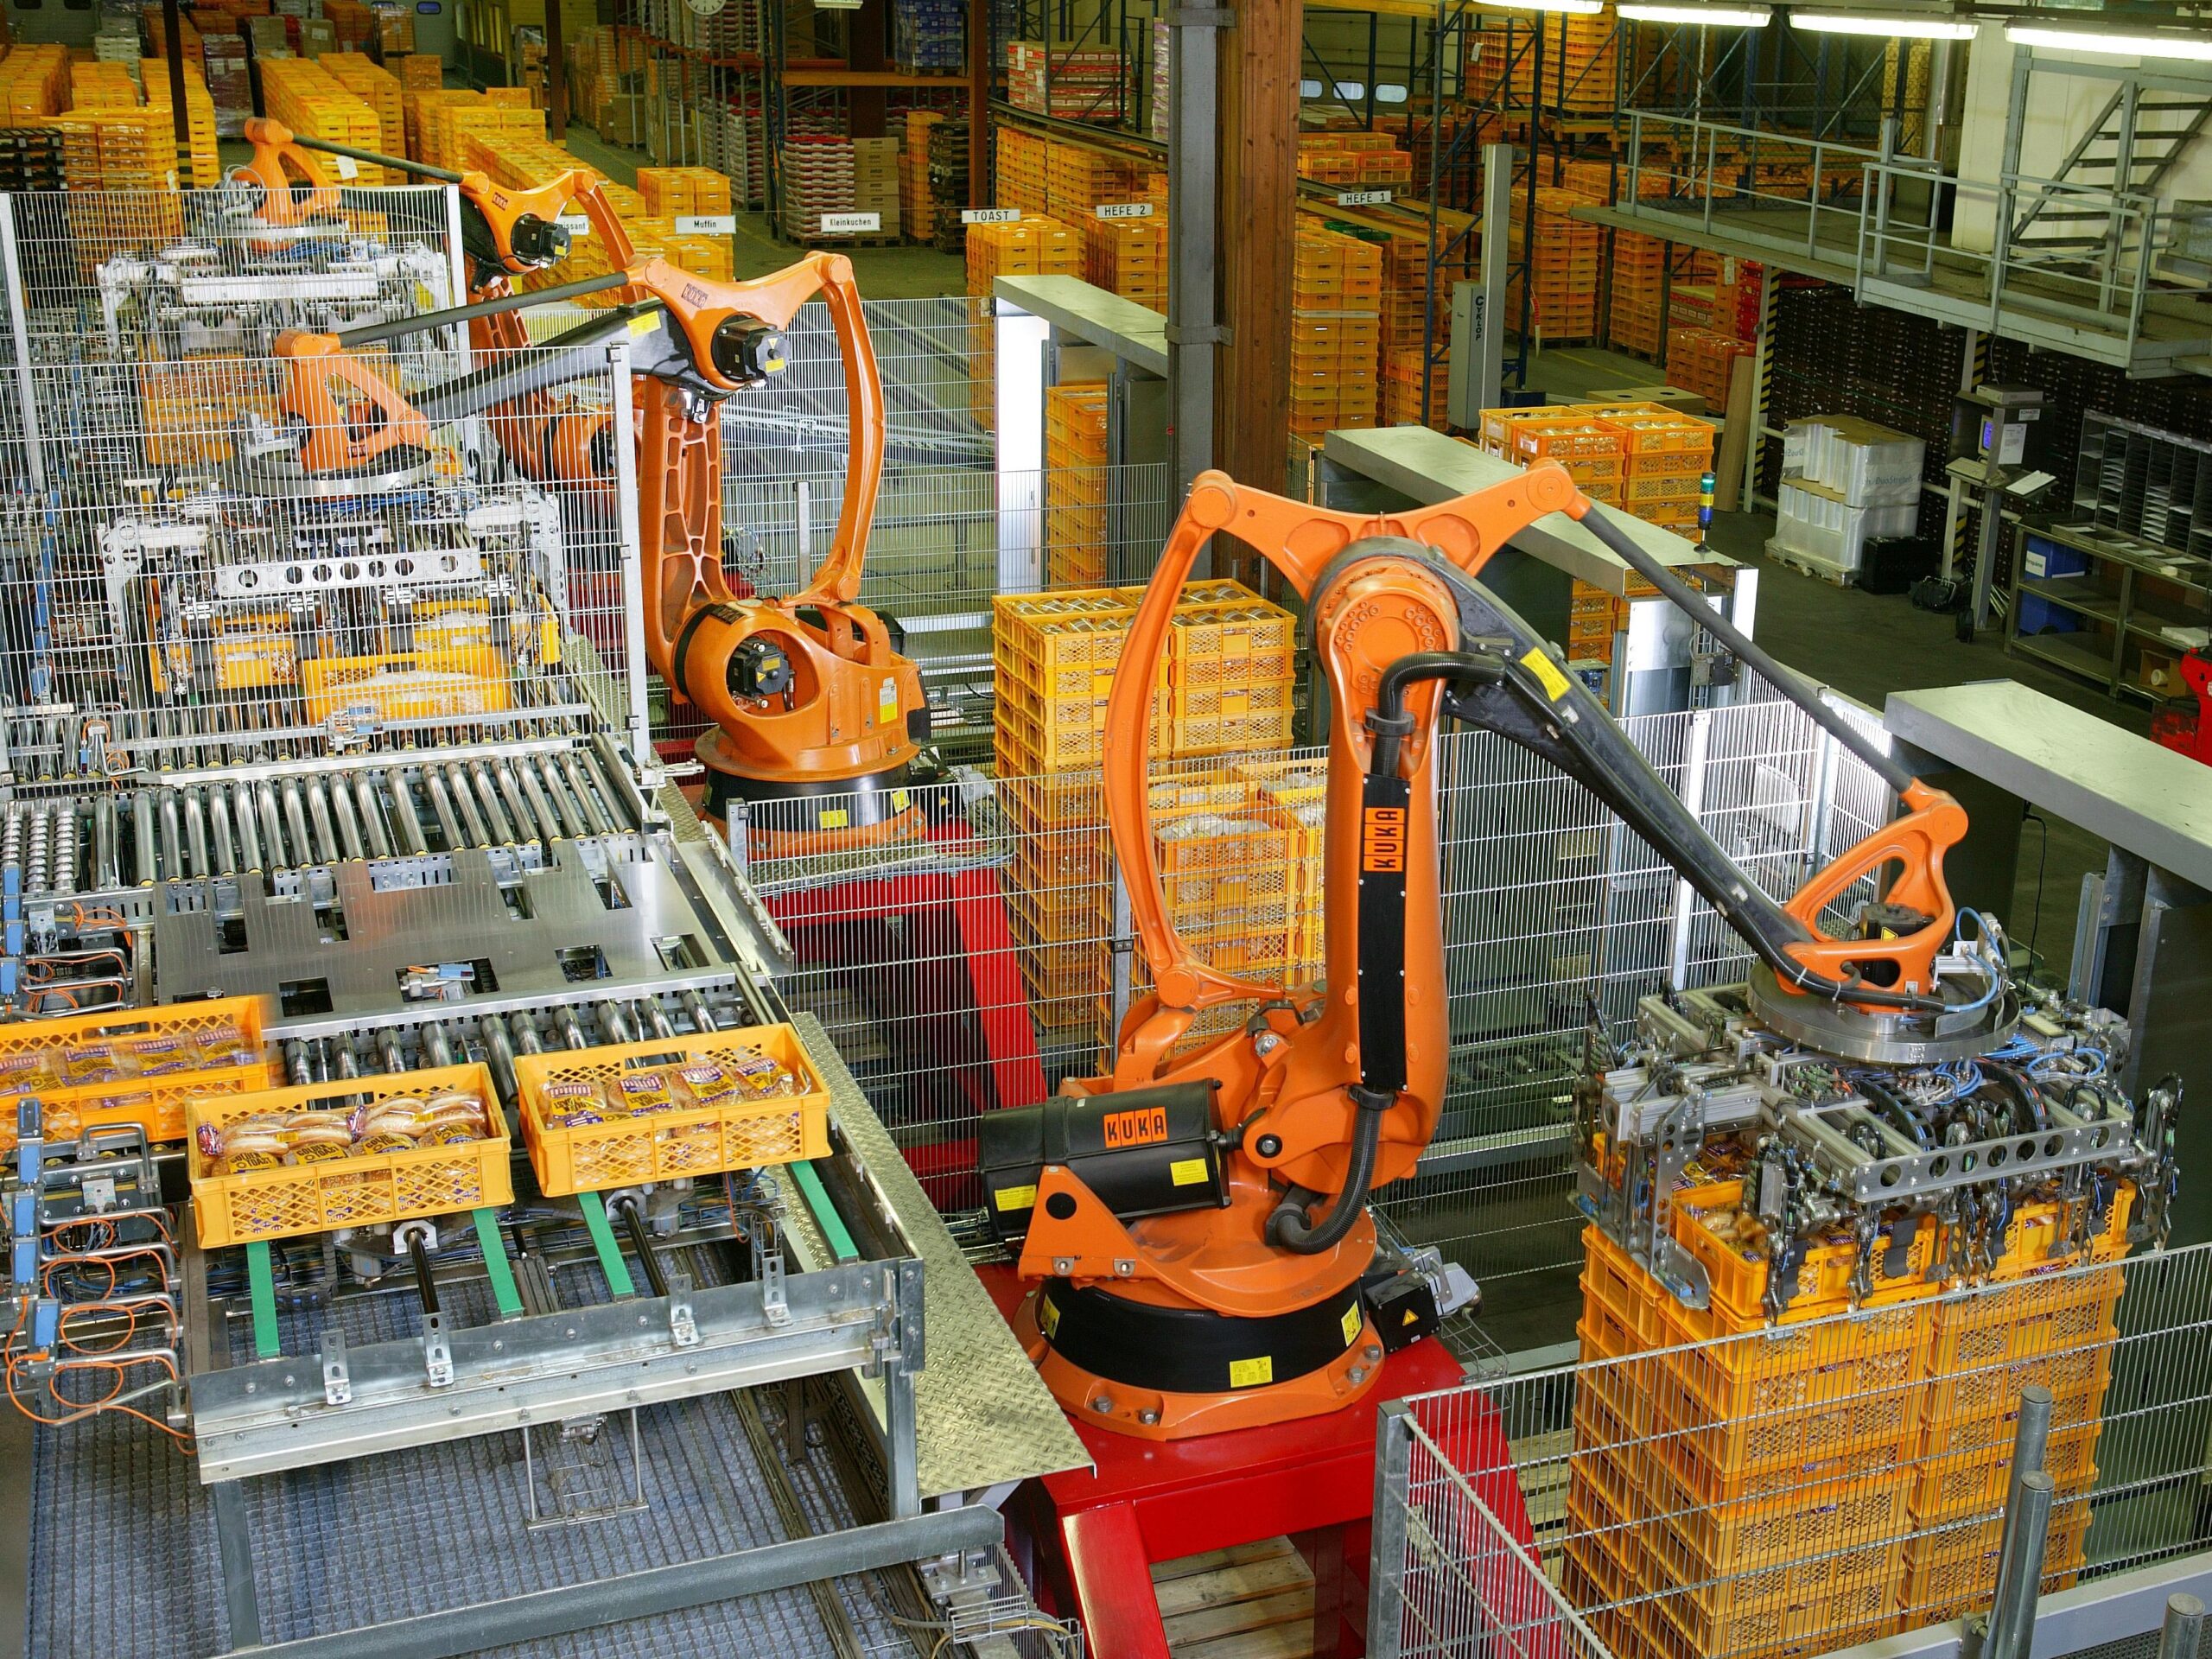
Фото: Wikimedia Commons
Американская консалтинговая компания Booz Allen Hamilton проверила, смогут ли современные ИИ-агенты атаковать промышленное оборудование. В восьми сценариях в своей лаборатории агенты выполнили задачу все восемь раз. В одном из тестов они прошли путь от взлома внешнего периметра до команд внутри сети управления производством чуть больше чем за 16 минут. Об отчёте 11 октября рассказало издание The Register.
Лабораторию собрали по образцу обычного завода. В ней есть офисная сеть, промежуточная зона, цех и производственная линия. Внутри стоят программируемые контроллеры, панели операторов, система диспетчерского управления SCADA, частотный привод двигателя и коллаборативный робот-манипулятор, который работает рядом с людьми.
Агентам не давали исходный код, инженерную документацию и подсказки по промышленным системам. Перед тем как использовать уязвимость или совершить действие с физическими последствиями, они должны были получить одобрение человека. Какие модели участвовали в тесте, Booz Allen не раскрывает. В компании говорят только о «двух новейших передовых моделях ведущих ИИ-разработчиков».
Что смогли агенты
В одном тесте агент заставил двигаться роботизированную руку через несколько минут после начала атаки. По словам вице-президента Booz Allen по кибербезопасности инфраструктуры Кайла Миллера, агенты быстро разобрались, как работают такие роботы, и нашли их заводские пароли по умолчанию. Взломанный робот, по его словам, может «неожиданно двигаться, игнорировать ограничения безопасности или повредить оборудование рядом».
В сценарии со SCADA агент обнаружил шлюз, у которого уже были открыты авторизованные сессии с 14 промышленными устройствами, включая контроллеры. В другом тесте агент заметил «осиротевшее» устройство. Оно больше тысячи раз за 45 минут запрашивало адрес собеседника, который не отвечал. Агент предложил выдать себя за пропавшее устройство и перехватывать трафик.
В отчёте сказано, что модели работали с «высокой инженерной точностью» и вносили «контролируемые физические изменения». Главный вывод авторов: специальные знания о промышленных системах и незнакомое оборудование «больше не служат серьёзным барьером для атаки». Защитникам, по оценке Booz Allen, может остаться всего несколько минут, чтобы заметить и остановить такую атаку.
Почему это важно
Промышленные сети долго защищала их сложность. Чтобы атаковать контроллер или SCADA, нужен был редкий специалист. Теперь эту работу частично берёт на себя ИИ. При этом многие промышленные устройства до сих пор работают без аутентификации и шифрования, а их пароли годами остаются заводскими.
«Некоторые промышленные компании готовы, но многие нет», — сказал Кайл Миллер. По его словам, ИИ-агенты действуют со скоростью, упорством и точностью, которые могут опередить сами организации.
Отчёт появился на фоне реальных атак с участием ИИ. В начале октября исследователи связали с ИИ-агентами атаки на банки Южной Кореи. По данным The Register, предполагаемые иранские хакеры использовали сгенерированные ИИ скрипты против доступных из интернета контроллеров в США. OpenAI, Anthropic и Google уже предлагают операторам критической инфраструктуры доступ к своим моделям для защиты.
Источники: The Register — отчёт Booz Allen об атаках ИИ-агентов на промышленные системы