Google обезвредила ботнет из 1,3 млн ТВ-приставок
Отключение управляющих серверов должно отрезать злоумышленников ещё как минимум от 10 млн заражённых устройств.
Фото: The Register
Google вместе с партнёрами и Национальным полицейским агентством Японии 2 ноября сообщила о ликвидации ботнета XCPE. В него входили больше 1,3 млн ТВ-приставок на Android, а по данным The Register, заражённые устройства нашлись более чем в 200 странах. Google с высокой уверенностью заявляет, что вредоносную программу намеренно поставила сама компания-производитель Videostrong из Шэньчжэня.
Videostrong выпускает приставки и другие Android-устройства, в том числе для чужих брендов. Android Authority называет среди затронутых приставок марку MECOOL. Конкретные модели в изученных материалах не перечислены, запрос The Register компания сразу не прокомментировала.
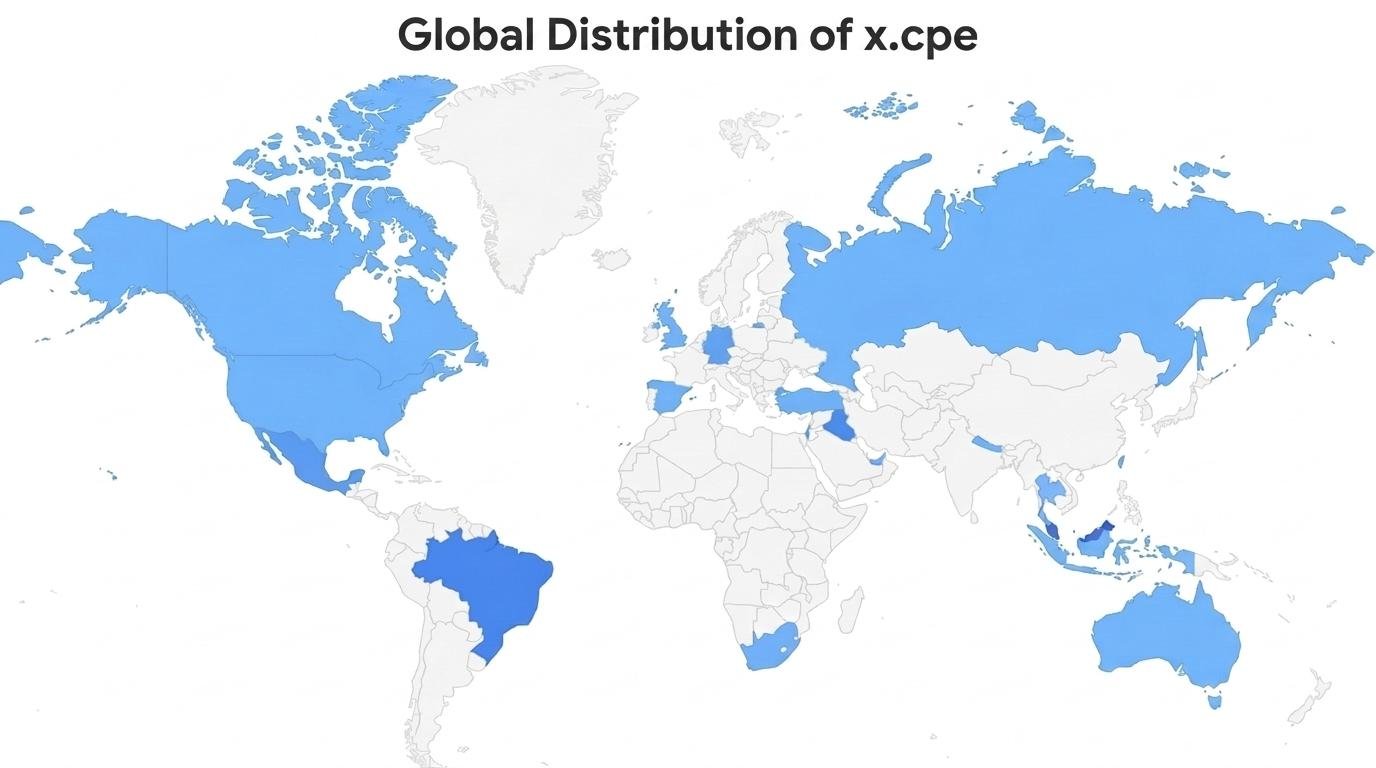
Бэкдор x.cpe был зашит в прошивку и работал с системными правами. Если пользователь удалял его, программа возвращалась после перезагрузки. Она отключала Google Play Protect, а затем могла тихо ставить приложения, делать снимки экрана, вводить нажатия клавиш и забирать данные аккаунтов.
Деньги Videostrong, по версии Google, зарабатывала на продаже доступа к устройствам преступникам. Те превращали приставки в прокси для чужого трафика, скликивали рекламу и ставили новые бэкдоры. Владелец приставки при этом мог ничего не замечать. Кроме приставок, в ботнете оказались медицинские устройства, караоке-системы и рекламные экраны.
Google добилась через суд отключения доменов и серверов ботнета, а также управляющих серверов более десятка вредоносных семейств. Videostrong и её будущим дочерним компаниям запрещено делать сертифицированные Android-устройства и поставлять ПО другим производителям. В операции участвовали Lumen, HUMAN Security, Plume, Synthient и TrendAI.
XCPE связан с той же экосистемой, что и BadBox 2.0. Тот заразил больше 10 млн устройств, пока его не разгромили в марте 2025 года. Казахстан в изученных материалах не упоминается. Google советует покупать устройства у надёжных производителей, держать включённым Play Protect и не ставить приложения, которые платят за «неиспользуемый интернет». Подробнее о компании читайте в досье на Google.
Источники: Google Threat Intelligence — разбор ботнета, The Register — масштаб и участники операции, Android Authority — бренд MECOOL



